Mostrar mensagens com a etiqueta vulnerability. Mostrar todas as mensagens

quinta-feira, 5 de março de 2020

SurfingAttack: Interactive Hidden Attack on Voice Assistants Using Ultrasonic Guided Waves | Ataque interativo a assistentes de voz de com ondas ultrassónicas

SurfingAttack: Interactive Hidden Attack on Voice Assistants Using Ultrasonic Guided Waves

Voice assistants on mobile devices continue to prove to be subject to hacking in ways that developers did not thought. A new method of attacking mobile devices has been demonstrated by a team of researchers at the University of Michigan, the attack is called “SurfingAttack”, and makes it possible to attack/control the device when it is simply placed on a surface, such as a table. The contact with a surface allows ultrasonic vibrations produced by equipment in contact with the structure (table), allowing the device to think that they are voice commands from the user. These ultrasonic vibrations are not heard by the human ear, making it imperceptible to the user that the attack is taking place.

Paper https://surfingattack.github.io/papers/NDSS-surfingattack.pdf


Demonstração
Attack under a realistic scenario https://www.youtube.com/watch?v=zgr-oM2YJHs
Long distance https://www.youtube.com/watch?v=5zfQuQ5KNNY
Mais exemplos https://www.youtube.com/channel/UClZmfJ2lrKVVIw4u0iePG9Q/videos

Abstract: With recent advances in artificial intelligence and natural language processing, voice has become a primary method for human-computer interaction. It has enabled game-changing new technologies in both commercial sectors and military sectors, such as Siri, Alexa, Google Assistant, and voice-controlled naval warships. Recently, researchers have demonstrated that these voice assistant systems are susceptible to signal injection at the inaudible frequencies. To date, most of the existing works focus primarily on delivering a single command via line-of-sight ultrasound speaker or extending the range of this attack via speaker array. However, besides air, sound waves also propagate through other materials where vibration is possible. In this work, we aim to understand the characteristics of this new genre of attack in the context of different transmission media. Furthermore, by leveraging the unique properties of acoustic transmission in solid materials, we design a new attack called SurfingAttack that would enable multiple rounds of interactions between the voice-controlled device and the attacker over a longer distance and without the need to be in line-of-sight. By completing the interaction loop of inaudible sound attack, SurfingAttack enables new attack scenarios, such as hijacking a mobile Short Message Service (SMS) passcode, making ghost fraud calls without owners’ knowledge, etc. To accomplish SurfingAttack, we have solved several major challenges. First, the signal has been specially designed to allow omni-directional transmission for performing effective attacks over a solid medium. Second, the new attack enables multi-round interaction without alerting the legitimate user at the scene, which is challenging since the device is designed to interact with users in physical proximity rather than sensors. To mitigate this newly discovered threat, we also provide discussions and experimental results on potential countermeasures to defend against this new threat.
(text from the paper)

______________________________________________________________________


PORTUGUÊS | PORTUGUESE
SurfingAttack: Ataque interativo oculto em assistentes de voz de dispositivos móveis usando ondas ultrassónicas guiadas

Os assistentes de voz dos dispositivos móveis continuam a revelar-se estarem sujeitos a “hacking” de formas que os desenvolvedores não idealizaram ser possível. Um novo método de ataque aos dispositivos móveis foi demonstrado por uma equipa de investigadores da Universidade de Michigan, o ataque é chamado de “SurfingAttack”, e torna possível atacar/controlar o dispositivo quando este simplesmente está colocado numa superfície, como uma mesa. O contacto com uma superfície, permite que vibrações ultrassónicas produzidas por um equipamento em contacto com a estrutura (ex. mesa), permitem ao dispositivo pensar que são comandos de voz do utilizador. Estas vibrações ultrassónicas não são ouvidas pelo ouvido humano, tornando impercetível ao utilizador que o ataque está a acontecer.

Resumo: Com os recentes avanços na inteligência artificial e no processamento de linguagem, a voz tornou-se o principal método de interação humano-computador. Permitindo novas tecnologias revolucionárias nos setores comercial e militar, como Siri, Alexa, Google Assistant de controlados por voz. Recentemente, os investigadores demonstraram que esses sistemas de assistente de voz são suscetíveis à injeção de sinal nas frequências inaudíveis. Até ao momento, a maioria dos trabalhos existentes concentra-se principalmente no fornecimento de um único comando via alto-falante de ultrassom de linha de visão ou na ampliação do alcance desse ataque por meio de um conjunto de alto-falantes. No entanto, além do ar, as ondas sonoras também se propagam por outros materiais onde a vibração é possível. Neste trabalho, objetivamos entender as características desse novo género de ataque no contexto de diferentes meios de transmissão. Além disso, aproveitando as propriedades exclusivas da transmissão acústica em materiais sólidos, projetamos um novo ataque chamado SurfingAttack, que permitiria várias interações entre o dispositivo controlado por voz e o atacante a uma distância sem a necessidade de estar alinhado com um ponto de vista. Ao concluir o ciclo de interação do ataque sonoro inaudível, o SurfingAttack permite novos cenários de ataque, como sequestrar uma senha móvel do serviço de mensagens curtas (SMS), fazer chamadas sem o conhecimento dos proprietários, etc. Para realizar o SurfingAttack, resolvemos vários grandes desafios. Primeiro, o sinal foi especialmente projetado para permitir a transmissão omnidirecional para realizar ataques eficazes em um meio sólido. Segundo, o novo ataque permite a interação em várias interações, sem alertar o utilizador no local, o que é desafiador, pois o dispositivo foi projetado para interagir com os utilizadores em proximidade física, em vez de sensores. Para mitigar essa ameaça recém-descoberta, também fornecemos discussões e resultados experimentais sobre possíveis contramedidas para se defender contra essa nova ameaça.

______________________________________________________________________


FRENCH | FRANÇAIS
SurfingAttack: Attaque cachée interactive sur les assistants vocaux utilisant des ondes guidées par ultrasons

Les assistants vocaux sur les appareils mobiles continuent de faire l'objet de piratage d'une manière que les développeurs ne pensaient pas. Une nouvelle méthode d'attaque des appareils mobiles a été démontrée par une équipe de chercheurs de l'Université du Michigan, l'attaque s'appelle «SurfingAttack», et permet d'attaquer / contrôler l'appareil lorsqu'il est simplement placé sur une surface, comme une table. Le contact avec une surface permet des vibrations ultrasoniques produites par des équipements en contact avec la structure (table), permettant à l'appareil de penser qu'il s'agit de commandes vocales de l'utilisateur. Ces vibrations ultrasoniques ne sont pas entendues par l'oreille humaine, ce qui rend imperceptible pour l'utilisateur que l'attaque a lieu.

Résumé: Avec les progrès récents de l'intelligence artificielle et du traitement du langage naturel, la voix est devenue une méthode principale d'interaction homme-machine. Il a permis de nouvelles technologies révolutionnaires dans les secteurs commerciaux et militaires, tels que Siri, Alexa, Google Assistant et les navires de guerre navals à commande vocale. Récemment, des chercheurs ont démontré que ces systèmes d'assistance vocale sont susceptibles d'injecter des signaux aux fréquences inaudibles. À ce jour, la plupart des travaux existants se concentrent principalement sur la fourniture d'une seule commande via un haut-parleur à ultrasons en ligne de visée ou sur l'extension de la portée de cette attaque via un réseau de haut-parleurs. Cependant, outre l'air, les ondes sonores se propagent également à travers d'autres matériaux où des vibrations sont possibles. Dans ce travail, nous visons à comprendre les caractéristiques de ce nouveau genre d'attaque dans le contexte de différents supports de transmission. En outre, en tirant parti des propriétés uniques de la transmission acoustique dans les matériaux solides, nous concevons une nouvelle attaque appelée SurfingAttack qui permettrait de multiples cycles d'interactions entre l'appareil à commande vocale et l'attaquant sur une plus longue distance et sans avoir besoin d'être en ligne - de vue. En complétant la boucle d'interaction d'une attaque sonore inaudible, SurfingAttack permet de nouveaux scénarios d'attaque, tels que le détournement d'un mot de passe SMS (Short Message Service) mobile, des appels de fraude fantôme à l'insu des propriétaires, etc. Pour accomplir SurfingAttack, nous avons résolu plusieurs défis majeurs . Premièrement, le signal a été spécialement conçu pour permettre une transmission omnidirectionnelle pour effectuer des attaques efficaces sur un support solide. Deuxièmement, la nouvelle attaque permet une interaction multi-round sans alerter l'utilisateur légitime sur les lieux, ce qui est difficile car l'appareil est conçu pour interagir avec les utilisateurs à proximité physique plutôt qu'avec des capteurs. Pour atténuer cette menace nouvellement découverte, nous fournissons également des discussions et des résultats expérimentaux sur les contre-mesures potentielles pour se défendre contre cette nouvelle menace.

______________________________________________________________________


SPANISH | ESPAÑOL
SurfingAttack: ataque oculto interactivo en asistentes de voz usando ondas guiadas ultrasónicas

Los asistentes de voz en dispositivos móviles continúan demostrando estar sujetos a piratería de formas que los desarrolladores no pensaron. Un equipo de investigadores de la Universidad de Michigan ha demostrado un nuevo método para atacar dispositivos móviles, el ataque se llama "SurfingAttack", y permite atacar / controlar el dispositivo cuando simplemente se coloca en una superficie, como una mesa. El contacto con una superficie permite vibraciones ultrasónicas producidas por equipos en contacto con la estructura (tabla), lo que permite que el dispositivo piense que son comandos de voz del usuario. Estas vibraciones ultrasónicas no son escuchadas por el oído humano, lo que hace que sea imperceptible para el usuario que el ataque está teniendo lugar.

Resumen: Con los recientes avances en inteligencia artificial y procesamiento del lenguaje natural, la voz se ha convertido en un método primario para la interacción humano-computadora. Ha permitido nuevas tecnologías que cambian el juego en los sectores comerciales y militares, como Siri, Alexa, Google Assistant y los buques de guerra navales controlados por voz. Recientemente, los investigadores han demostrado que estos sistemas de asistente de voz son susceptibles a la inyección de señal en las frecuencias inaudibles. Hasta la fecha, la mayoría de los trabajos existentes se centran principalmente en entregar un solo comando a través de un altavoz de ultrasonido de línea de vista o extender el alcance de este ataque a través del conjunto de altavoces. Sin embargo, además del aire, las ondas de sonido también se propagan a través de otros materiales donde es posible la vibración. En este trabajo, nuestro objetivo es comprender las características de este nuevo género de ataque en el contexto de diferentes medios de transmisión. Además, al aprovechar las propiedades únicas de la transmisión acústica en materiales sólidos, diseñamos un nuevo ataque llamado SurfingAttack que permitiría múltiples rondas de interacciones entre el dispositivo controlado por voz y el atacante a una distancia más larga y sin la necesidad de estar en línea. en vista. Al completar el bucle de interacción del ataque de sonido inaudible, SurfingAttack permite nuevos escenarios de ataque, como secuestrar un código de acceso móvil del Servicio de mensajes cortos (SMS), hacer llamadas de fraude fantasma sin el conocimiento de los propietarios, etc. Para lograr SurfingAttack, hemos resuelto varios desafíos importantes . Primero, la señal ha sido especialmente diseñada para permitir la transmisión omnidireccional para realizar ataques efectivos sobre un medio sólido. En segundo lugar, el nuevo ataque permite la interacción multi-ronda sin alertar al usuario legítimo en la escena, lo cual es un desafío ya que el dispositivo está diseñado para interactuar con usuarios en proximidad física en lugar de sensores. Para mitigar esta amenaza recién descubierta, también brindamos debates y resultados experimentales sobre posibles contramedidas para defenderse de esta nueva amenaza.

_______________________________________________________________________


GERMAN | DEUTSCHE
SurfingAttack: Interaktiver versteckter Angriff auf Sprachassistenten mit ultraschallgeführten Wellen

Sprachassistenten auf Mobilgeräten sind weiterhin auf eine Weise gehackt, die Entwickler nicht gedacht haben. Ein Forscherteam der University of Michigan hat eine neue Methode zum Angriff auf mobile Geräte demonstriert. Der Angriff heißt „SurfingAttack“ und ermöglicht es, das Gerät anzugreifen / zu steuern, wenn es einfach auf einer Oberfläche platziert wird, z ein Tisch. Der Kontakt mit einer Oberfläche ermöglicht Ultraschallschwingungen, die von Geräten erzeugt werden, die mit der Struktur in Kontakt stehen (Tabelle), so dass das Gerät denken kann, dass es sich um Sprachbefehle des Benutzers handelt. Diese Ultraschallschwingungen werden vom menschlichen Ohr nicht gehört, so dass der Benutzer nicht wahrnehmen kann, dass der Angriff stattfindet.

Zusammenfassung: Mit den jüngsten Fortschritten in der künstlichen Intelligenz und der Verarbeitung natürlicher Sprache ist Sprache zu einer primären Methode für die Mensch-Computer-Interaktion geworden. Es hat bahnbrechende neue Technologien sowohl im kommerziellen als auch im militärischen Bereich wie Siri, Alexa, Google Assistant und sprachgesteuerte Seekriegsschiffe ermöglicht. Kürzlich haben Forscher gezeigt, dass diese Sprachassistenzsysteme für eine Signalinjektion bei den unhörbaren Frequenzen anfällig sind. Bisher konzentrieren sich die meisten vorhandenen Arbeiten hauptsächlich darauf, einen einzelnen Befehl über einen Ultraschalllautsprecher mit Sichtverbindung zu liefern oder die Reichweite dieses Angriffs über ein Lautsprecherarray zu erweitern. Neben Luft breiten sich Schallwellen jedoch auch durch andere Materialien aus, bei denen Vibrationen möglich sind. In dieser Arbeit wollen wir die Eigenschaften dieses neuen Angriffsgenres im Kontext verschiedener Übertragungsmedien verstehen. Indem wir die einzigartigen Eigenschaften der akustischen Übertragung in festen Materialien nutzen, entwickeln wir einen neuen Angriff namens SurfingAttack, der mehrere Interaktionsrunden zwischen dem sprachgesteuerten Gerät und dem Angreifer über eine größere Distanz und ohne die Notwendigkeit einer Linie ermöglicht. von Sicht. Durch das Abschließen der Interaktionsschleife für unhörbare Soundangriffe ermöglicht SurfingAttack neue Angriffsszenarien, z. B. das Entführen eines SMS-Passcodes (Mobile Short Message Service), das Tätigen von Geisterbetrugsanrufen ohne Wissen der Eigentümer usw. Um SurfingAttack durchzuführen, haben wir mehrere große Herausforderungen gelöst . Erstens wurde das Signal speziell entwickelt, um eine omnidirektionale Übertragung für effektive Angriffe über ein festes Medium zu ermöglichen. Zweitens ermöglicht der neue Angriff eine mehrrundige Interaktion, ohne den legitimen Benutzer vor Ort zu alarmieren. Dies ist eine Herausforderung, da das Gerät eher für die Interaktion mit Benutzern in physischer Nähe als für Sensoren ausgelegt ist. Um diese neu entdeckte Bedrohung abzumildern, bieten wir auch Diskussionen und experimentelle Ergebnisse zu möglichen Gegenmaßnahmen zur Abwehr dieser neuen Bedrohung an.

______________________________________________________________________


ITALIAN | ITALIANO
SurfingAttack: Interactive Hidden Attack on Voice Assistants Using Ultrasonic Guided Waves

Gli assistenti vocali sui dispositivi mobili continuano a dimostrarsi soggetti a pirateria informatica in modi che gli sviluppatori non pensavano. Un nuovo metodo di attacco ai dispositivi mobili è stato dimostrato da un team di ricercatori dell'Università del Michigan, l'attacco si chiama "SurfingAttack" e consente di attaccare / controllare il dispositivo quando viene semplicemente posizionato su una superficie, come un tavolo. Il contatto con una superficie consente vibrazioni ultrasoniche prodotte dalle apparecchiature a contatto con la struttura (tabella), consentendo al dispositivo di pensare di essere comandi vocali dell'utente. Queste vibrazioni ultrasoniche non sono udite dall'orecchio umano, il che rende impercettibile per l'utente che l'attacco sta avvenendo.

Riassunto: con i recenti progressi nell'intelligenza artificiale e nell'elaborazione del linguaggio naturale, la voce è diventata il metodo principale per l'interazione uomo-computer. Ha consentito nuove tecnologie rivoluzionarie in entrambi i settori commerciali e militari, come Siri, Alexa, Google Assistant e navi da guerra navali a comando vocale. Di recente, i ricercatori hanno dimostrato che questi sistemi di assistenza vocale sono suscettibili all'iniezione del segnale alle frequenze impercettibili. Ad oggi, la maggior parte delle opere esistenti si concentra principalmente sull'immissione di un singolo comando tramite l'altoparlante a ultrasuoni in linea di vista o sull'estensione del raggio di questo attacco tramite array di altoparlanti. Tuttavia, oltre all'aria, le onde sonore si propagano anche attraverso altri materiali dove è possibile la vibrazione. In questo lavoro, miriamo a comprendere le caratteristiche di questo nuovo genere di attacco nel contesto di diversi mezzi di trasmissione. Inoltre, sfruttando le proprietà uniche della trasmissione acustica in materiali solidi, progettiamo un nuovo attacco chiamato SurfingAttack che consentirebbe più cicli di interazioni tra il dispositivo a comando vocale e l'attaccante su una distanza più lunga e senza la necessità di essere in linea- of-sight. Completando il ciclo di interazione di un attacco sonoro impercettibile, SurfingAttack abilita nuovi scenari di attacco, come il dirottamento di un passcode SMS (Mobile Short Service Service), l'esecuzione di chiamate fraudolente fantasma senza conoscenza dei proprietari, ecc. Per realizzare SurfingAttack, abbiamo risolto diverse sfide importanti . Innanzitutto, il segnale è stato appositamente progettato per consentire la trasmissione omnidirezionale per eseguire attacchi efficaci su un supporto solido. In secondo luogo, il nuovo attacco consente l'interazione a più round senza avvisare l'utente legittimo sulla scena, il che è una sfida poiché il dispositivo è progettato per interagire con gli utenti in prossimità fisica piuttosto che con i sensori. Per mitigare questa nuova minaccia scoperta, forniamo anche discussioni e risultati sperimentali su potenziali contromisure per difendersi da questa nuova minaccia.

_______________________________________________________________________


RUSSIAN | РУССКИЙ
SurfingAttack: интерактивная скрытая атака на голосовых помощников с использованием ультразвуковых волн

Голосовые помощники на мобильных устройствах продолжают подвергаться взлому способами, о которых разработчики не думали. Группа исследователей из Мичиганского университета продемонстрировала новый метод атаки на мобильные устройства. Эта атака называется «SurfingAttack» и позволяет атаковать / контролировать устройство, когда оно просто находится на поверхности, например стол. Контакт с поверхностью допускает ультразвуковые колебания, создаваемые оборудованием, контактирующим со структурой (столом), позволяя устройству думать, что это голосовые команды от пользователя. Эти ультразвуковые колебания не слышны человеческим ухом, что делает его незаметным для пользователя, когда происходит атака.

Аннотация: С недавними достижениями в области искусственного интеллекта и обработки естественного языка голос стал основным методом взаимодействия человека с компьютером. Это позволило изменить новые технологии в коммерческих и военных секторах, таких как Siri, Alexa, Google Assistant и военно-морские корабли с голосовым управлением. Недавно исследователи продемонстрировали, что эти системы голосового ассистента чувствительны к подаче сигнала на неслышимых частотах. На сегодняшний день большинство существующих работ сосредоточено, прежде всего, на подаче одной команды через ультразвуковой динамик в пределах прямой видимости или расширении диапазона этой атаки с помощью массива динамиков. Однако, помимо воздуха, звуковые волны распространяются и через другие материалы, где возможна вибрация. В этой работе мы стремимся понять характеристики этого нового жанра атаки в контексте различных сред передачи. Кроме того, используя уникальные свойства акустической передачи в твердых материалах, мы разрабатываем новую атаку, называемую SurfingAttack, которая позволила бы несколько раундов взаимодействия между устройством с голосовым управлением и атакующим на более длинном расстоянии и без необходимости находиться на линии. визирования. Завершив цикл взаимодействия неслышимой звуковой атаки, SurfingAttack обеспечивает новые сценарии атаки, такие как захват мобильного пароля службы коротких сообщений (SMS), совершение мошеннических звонков без ведома владельцев и т. Д. Чтобы выполнить SurfingAttack, мы решили несколько основных задач. , Во-первых, сигнал был специально разработан, чтобы позволить всенаправленную передачу для выполнения эффективных атак по твердой среде. Во-вторых, новая атака обеспечивает возможность многократного взаимодействия без предупреждения законного пользователя на месте, что является сложной задачей, поскольку устройство предназначено для взаимодействия с пользователями в физической близости, а не с датчиками. Чтобы смягчить эту недавно обнаруженную угрозу, мы также предоставляем обсуждения и экспериментальные результаты о возможных контрмерах для защиты от этой новой угрозы.

______________________________________________________________________


TURKISH | TÜRK
SurfingAttack: Ultrasonik Kılavuzlu Dalgalar Kullanarak Sesli Yardımcılara Etkileşimli Gizli Saldırı

Mobil cihazlardaki ses yardımcıları, geliştiricilerin düşünmedikleri şekillerde saldırıya maruz kaldıklarını kanıtlamaya devam ediyor. Michigan Üniversitesi'ndeki bir araştırmacı ekibi tarafından mobil cihazlara saldırmanın yeni bir yöntemi gösterildi, saldırı “SurfingAttack” olarak adlandırılıyor ve cihaza basit bir yüzeye yerleştirildiğinde cihaza saldırmayı / kontrol etmeyi mümkün kılıyor. bir masa. Bir yüzeyle temas, yapı (masa) ile temas halinde olan ekipman tarafından üretilen ultrasonik titreşimlere izin vererek cihazın kullanıcının sesli komutları olduğunu düşünmesini sağlar. Bu ultrasonik titreşimler insan kulağı tarafından duyulmaz, bu da kullanıcının saldırının gerçekleştiğini fark etmez hale getirir.

Özet: Yapay zeka ve doğal dil işlemedeki son gelişmelerle ses, insan-bilgisayar etkileşimi için birincil yöntem haline gelmiştir. Hem ticari sektörlerde hem de Siri, Alexa, Google Asistan ve ses kontrollü deniz savaş gemileri gibi askeri sektörlerde oyun değiştiren yeni teknolojiler sağladı. Son zamanlarda, araştırmacılar bu sesli yardımcı sistemlerin duyulamayan frekanslarda sinyal enjeksiyonuna duyarlı olduklarını gösterdiler. Şimdiye kadar, mevcut çalışmaların çoğu öncelikle görüş hattı ultrason hoparlörü aracılığıyla tek bir komut vermeye veya bu saldırı aralığını hoparlör dizisi aracılığıyla genişletmeye odaklanıyor. Bununla birlikte, havanın yanı sıra, ses dalgaları titreşimin mümkün olduğu diğer malzemelerden de yayılır. Bu çalışmada, bu yeni saldırı türünün özelliklerini farklı iletim ortamları bağlamında anlamayı hedefliyoruz. Ayrıca, katı malzemelerdeki akustik iletimin benzersiz özelliklerinden yararlanarak, ses kontrollü cihaz ile saldırgan arasında daha uzun bir mesafede ve hatta olmaya gerek kalmadan birden fazla etkileşim turu sağlayacak SurfingAttack adlı yeni bir saldırı tasarlıyoruz. Görüş mesafesinde. Sesli olmayan ses saldırısının etkileşim döngüsünü tamamlayarak, SurfingAttack mobil Kısa Mesaj Servisi (SMS) şifresini ele geçirme, sahiplerin bilgisi olmadan hayalet sahtekarlığı çağrıları yapma vb. Gibi yeni saldırı senaryolarını etkinleştirir. . İlk olarak, sinyal, katı bir ortam üzerinde etkili saldırılar gerçekleştirmek için çok yönlü iletim sağlamak için özel olarak tasarlanmıştır. İkincisi, yeni saldırı olay yerinde meşru kullanıcıyı uyarmadan çok yönlü etkileşime izin verir, bu da cihaz sensörler yerine fiziksel yakınlıktaki kullanıcılarla etkileşim kurmak üzere tasarlandığından zordur. Bu yeni keşfedilen tehdidi azaltmak için, bu yeni tehdide karşı korunmak için olası önlemlere ilişkin tartışmalar ve deneysel sonuçlar da sunuyoruz.

______________________________________________________________________


UKRAINIAN | УКРАЇНСЬКИЙ
SurfingAttack: Інтерактивна прихована атака на голосових помічників за допомогою ультразвукових керованих хвиль

Голосові помічники на мобільних пристроях продовжують виявляти свою хакерську діяльність так, як розробники не думали. Нова методика атаки мобільних пристроїв була продемонстрована командою дослідників з Мічиганського університету, атака називається «SurfingAttack», і дає можливість атакувати / керувати пристроєм, коли його просто розміщують на поверхні, наприклад стіл. Контакт з поверхнею дозволяє ультразвукові коливання, що виробляються обладнанням, що контактує зі структурою (таблицею), дозволяють пристрою думати, що це голосові команди від користувача. Ці ультразвукові коливання не чуються людським вухом, що робить його непомітним для користувача, що напад відбувається.

Анотація: З недавніми досягненнями в галузі штучного інтелекту та обробки природних мов голос став основним методом взаємодії людина-комп'ютер. Це дозволило змінити нові технології в іграх як у комерційних секторах, так і у військових секторах, таких як Siri, Alexa, Google Assistant та військово-морські кораблі, що управляються голосом. Нещодавно дослідники продемонстрували, що ці системи голосових асистентів сприйнятливі до введення сигналу на нечутних частотах. На сьогоднішній день більшість існуючих робіт орієнтовані насамперед на надання єдиної команди за допомогою ультразвукового динаміка прямолінійного огляду або на розширення дальності цієї атаки через колонку динаміків. Однак, крім повітря, звукові хвилі поширюються і через інші матеріали, де можлива вібрація. У цій роботі ми прагнемо розібратися в характеристиках цього нового жанру нападу в контексті різних засобів масової інформації. Крім того, використовуючи унікальні властивості акустичної передачі в твердих матеріалах, ми розробляємо нову атаку під назвою SurfingAttack, яка б дала змогу здійснити багаторазові взаємодії між пристроєм, керованим голосом та зловмисником, на більшу відстань і без необхідності знаходитись у лінії зв'язку. зір. Завершивши цикл взаємодії нечутної звукової атаки, SurfingAttack дає можливість створити нові сценарії атак, такі як викрадення пароля мобільного сервісу коротких повідомлень (SMS), здійснення дзвінків із фальшивими приводами без відома власників тощо. Для виконання SurfingAttack ми вирішили кілька основних проблем . По-перше, сигнал був спеціально розроблений, щоб дозволити всенаправлену передачу для здійснення ефективних атак над твердим середовищем. По-друге, нова атака забезпечує багатосторонню взаємодію без попередження законного користувача на місці події, що є складним завданням, оскільки пристрій призначений для взаємодії з користувачами у фізичній близькості, а не з датчиками. Щоб пом'якшити цю нововиявлену загрозу, ми також надаємо дискусії та експериментальні результати щодо потенційних контрзаходів для захисту від цієї нової загрози.

______________________________________________________________________


CHINESE | 中文
SurfingAttack:使用超声波导波对语音助手进行交互式隐藏式攻击

移动设备上的语音助手继续被证明会遭受开发人员未曾想到的黑客攻击。密歇根大学的一组研究人员演示了一种攻击移动设备的新方法,这种攻击称为“ SurfingAttack”,可以将设备简单地放置在表面上,例如,对设备进行攻击/控制。一张桌子。与表面的接触允许与结构(桌子)接触的设备产生的超声波振动,使设备认为它们是来自用户的语音命令。这些超声波振动不会被人耳听到,从而使用户无法察觉发生了攻击。

摘要:随着人工智能和自然语言处理的最新进展,语音已成为人机交互的主要方法。它在Siri,Alexa,Google Assistant和语音控制的海军军舰等商业领域和军事领域启用了改变游戏规则的新技术。最近,研究人员已经证明,这些语音助手系统很容易在听不见的频率处注入信号。迄今为止,大多数现有工作主要集中在通过视线超声扬声器发出单个命令或通过扬声器阵列扩展这种攻击的范围。但是,除空气外,声波还会通过其他可能传播振动的材料传播。在这项工作中,我们旨在了解这种新型攻击在不同传输媒体环境下的特征。此外,通过利用固体材料中声音传输的独特属性,我们设计了一种新的名为SurfingAttack的攻击,该攻击可在语音控制设备和攻击者之间进行更长距离的多轮交互,而无需排队。视野。通过完成听不见的声音攻击的交互循环,SurferingAttack启用了新的攻击方案,例如劫持了移动短消息服务(SMS)密码,在所有者不知情的情况下进行虚假欺诈呼叫等。为了完成SurfingAttack,我们解决了几个主要挑战。首先,该信号经过特殊设计,可以进行全方位传输,以便在固体介质上执行有效的攻击。其次,新攻击可以进行多轮互动,而不会在现场提醒合法用户,这是具有挑战性的,因为该设备旨在与物理附近的用户互动而不是与传感器互动。为了减轻这种新发现的威胁,我们还提供了讨论和实验结果,以研究防御这种新威胁的潜在对策。

______________________________________________________________________


JAPANESE | 日本語
SurfingAttack:超音波ガイド波を使用した音声アシスタントへのインタラクティブな隠し攻撃

モバイルデバイスの音声アシスタントは、開発者が考えもしなかった方法でハッキングの対象になることが引き続き証明されています。ミシガン大学の研究者チームによって、モバイルデバイスを攻撃する新しい方法が実証されています。この攻撃は「SurfingAttack」と呼ばれ、デバイスを表面に置くだけでデバイスを攻撃/制御できるようにします。テーブル。表面との接触により、構造物(テーブル)に接触している機器によって超音波振動が発生し、デバイスがユーザーからの音声コマンドであると考えることができます。これらの超音波振動は人間の耳には聞こえないため、攻撃が行われていることはユーザーにはわかりません。

要約:人工知能と自然言語処理の最近の進歩により、音声は人間とコンピューターの相互作用の主要な方法になりました。 Siri、Alexa、Google Assistant、音声制御の海軍艦艇など、商業部門と軍事部門の両方でゲームを変える新しいテクノロジーを実現しました。最近、研究者たちは、これらの音声アシスタントシステムが聞き取れない周波数での信号注入の影響を受けやすいことを実証しました。これまで、既存の作品のほとんどは、主に見通し超音波スピーカーを介して単一のコマンドを配信するか、スピーカーアレイを介してこの攻撃の範囲を拡大することに重点を置いています。ただし、空気に加えて、音波は振動が可能な他の材料にも伝播します。この作業では、さまざまな伝送メディアのコンテキストでこの新しい攻撃のジャンルの特性を理解することを目指しています。さらに、固体材料の音響伝送のユニークな特性を活用することにより、SurfingAttackという新しい攻撃を設計します。視界。聞こえないサウンド攻撃の相互作用ループを完了することにより、SurfingAttackは、モバイルショートメッセージサービス(SMS)パスコードのハイジャック、所有者の知らないうちにゴースト詐欺の呼び出しなどの新しい攻撃シナリオを可能にします。 。第一に、信号は、固体媒体上で効果的な攻撃を実行するための無指向性伝送を可能にするように特別に設計されています。第二に、新しい攻撃により、現場の正当なユーザーに警告することなくマルチラウンドの対話が可能になります。この新たに発見された脅威を緩和するために、この新しい脅威から防御するための潜在的な対策に関する議論と実験結果も提供します。

______________________________________________________________________


ARABIC | عربى
SurfingAttack: الهجوم التفاعلي الخفي على المساعدين الصوتيين باستخدام الموجات فوق الصوتية الموجهة

يظل المساعدون الصوتيون على الأجهزة المحمولة عرضة للاختراق بطرق لم يفكر بها المطورون. لقد أظهر فريق من الباحثين في جامعة ميشيغان طريقة جديدة لمهاجمة الأجهزة المحمولة ، ويطلق على هذا الهجوم "SurfingAttack" ، ويجعل من الممكن مهاجمة / التحكم في الجهاز عندما يتم وضعه ببساطة على سطح ، مثل طاولة. يتيح الاتصال بالسطح الاهتزازات فوق الصوتية التي تنتجها المعدات في اتصال مع الهيكل (الجدول) ، مما يتيح للجهاز التفكير في أنها أوامر صوتية من المستخدم. لا تسمع الأذن البشرية هذه الاهتزازات بالموجات فوق الصوتية ، مما يجعل من غير الممكن للمستخدم أن يحدث الهجوم.

الخلاصة: مع التطورات الحديثة في الذكاء الاصطناعي ومعالجة اللغة الطبيعية ، أصبح الصوت وسيلة أساسية للتفاعل بين الإنسان والحاسوب. لقد مكّن التقنيات الجديدة المتغيرة للعبة في كل من القطاعات التجارية والقطاعات العسكرية ، مثل
 Siri و Alexa و Google Assistant والسفن الحربية البحرية التي يتحكم فيها الصوت. لقد أثبت الباحثون مؤخرًا أن أنظمة المساعدة الصوتية هذه عرضة لحقن الإشارة عند الترددات غير المسموعة. حتى الآن ، تركز معظم الأعمال الحالية في المقام الأول على تقديم أمر واحد عبر مكبر صوت الموجات فوق الصوتية في خط البصر أو توسيع نطاق هذا الهجوم عبر مجموعة السماعات. ومع ذلك ، إلى جانب الهواء ، تنتشر الموجات الصوتية أيضًا من خلال مواد أخرى يكون فيها الاهتزاز ممكنًا. في هذا العمل ، نهدف إلى فهم خصائص هذا النوع الجديد من الهجوم في سياق وسائط نقل مختلفة. علاوة على ذلك ، من خلال الاستفادة من الخصائص الفريدة للإرسال الصوتي في المواد الصلبة ، نقوم بتصميم هجوم جديد يسمى SurfingAttack من شأنه أن يتيح جولات متعددة من التفاعلات بين الجهاز الذي يتحكم فيه الصوت والمهاجم على مسافة أطول ودون الحاجة إلى أن يكون في خط مشهد. من خلال إكمال حلقة التفاعل الخاصة بالهجوم الصوتي غير المسموع ، يُمكّن SurfingAttack سيناريوهات هجوم جديدة ، مثل اختطاف رمز مرور خدمة الرسائل القصيرة (SMS) على الهاتف المحمول ، وإجراء مكالمات الاحتيال الخفية دون علم المالكين ، وما إلى ذلك. ولتحقيق SurfingAttack ، تم حل العديد من التحديات الرئيسية . أولاً ، تم تصميم الإشارة خصيصًا للسماح بنقل الحركة متعددة الاتجاهات لتنفيذ هجمات فعالة عبر وسيط صلب. ثانيًا ، يُمكّن الهجوم الجديد من التفاعل متعدد الجوانب دون تنبيه المستخدم الشرعي في مكان الحادث ، وهو أمر صعب نظرًا لأن الجهاز مصمم للتفاعل مع المستخدمين على مقربة جسديًا بدلاً من أجهزة الاستشعار. لتخفيف هذا التهديد الذي تم اكتشافه مؤخرًا ، نوفر أيضًا مناقشات ونتائج تجريبية حول التدابير المضادة المحتملة للدفاع ضد هذا التهديد الجديد.

______________________________________________________________________


KOREAN | 한국
SurfingAttack : 초음파 유도 파를 이용한 음성 어시스턴트에 대한 대화식 숨겨진 공격

모바일 장치의 음성 도우미는 개발자가 생각하지 못한 방식으로 해킹을 계속 받고 있습니다. 미시간 대학교 (University of Michigan)의 연구팀이 모바일 장치를 공격하는 새로운 방법을 시연했으며,이 공격을 "SurfingAttack"라고하며, 장치를 표면에 놓을 때 장치를 공격 / 제어 할 수 있습니다. 테이블. 표면과의 접촉은 구조물 (테이블)과 접촉하는 장비에 의해 생성 된 초음파 진동을 허용하여 장치가 사용자의 음성 명령이라고 생각할 수있게합니다. 이러한 초음파 진동은 사람의 귀에는 들리지 않으므로 공격이 발생하고 있음을 사용자가 인식 할 수 없습니다.

초록 : 최근 인공 지능 및 자연어 처리가 발전함에 따라 음성은 인간과 컴퓨터의 상호 작용을위한 주요 방법이되었습니다. 시리 (Siri), 알렉사 (Alexa), 구글 어시스턴트 (Google Assistant), 음성 제어 해군 군함과 같은 상업 부문과 군사 부문 모두에서 게임을 바꾸는 새로운 기술을 가능하게했다. 최근에, 연구자들은 이러한 음성 어시스턴트 시스템이들을 수없는 주파수에서 신호를 주입하기 쉽다는 것을 증명했습니다. 현재까지 대부분의 기존 작업은 주로 가시선 초음파 스피커를 통해 단일 명령을 제공하거나 스피커 배열을 통해이 공격 범위를 확장하는 데 중점을 둡니다. 그러나 공기 이외에도 음파는 진동이 가능한 다른 재료를 통해 전파됩니다. 이 작업에서 우리는 다른 전송 매체의 맥락에서이 새로운 공격 장르의 특성을 이해하는 것을 목표로합니다. 또한, 견고한 재질의 음향 전송의 고유 한 특성을 활용하여 SurfingAttack이라는 새로운 공격을 설계하여 음성 제어 장치와 공격자 사이에 여러 번의 상호 작용을 가능하게하여 원거리에있을 필요없이 더 먼 거리에서 시력. 비가 청 사운드 공격의 상호 작용 루프를 완료함으로써 SurfingAttack는 모바일 SMS (Short Message Service) 암호를 가로 채거나 소유자 모르게 고스트 사기 전화를 거는 등 새로운 공격 시나리오를 가능하게합니다. SurfingAttack을 달성하기 위해 몇 가지 주요 과제를 해결했습니다. . 첫째,이 신호는 견고한 매체에 대한 효과적인 공격을 수행하기 위해 전 방향 전송이 가능하도록 특별히 설계되었습니다. 둘째, 새로운 공격은 현장에서 합법적 인 사용자에게 알리지 않고 다자간 상호 작용을 가능하게합니다.이 장치는 센서가 아닌 물리적 인 근접에서 사용자와 상호 작용하도록 설계 되었기 때문에 어렵습니다. 새로 발견 된이 위협을 완화하기 위해이 새로운 위협으로부터 방어하기위한 잠재적 대책에 대한 토론과 실험 결과도 제공합니다.

______________________________________________________________________


GREEK | Ελληνικά
SurfingAttack: Διαδραστική κρυφή επίθεση σε φωνητικούς βοηθούς που χρησιμοποιούν υπερηχητικά κατευθυνόμενα κύματα

Οι βοηθοί φωνής σε κινητές συσκευές συνεχίζουν να αποδίδονται σε πειρατεία με τρόπους που οι προγραμματιστές δεν σκέφτονται. Μια νέα μέθοδος επίθεσης κινητών συσκευών έχει αποδειχθεί από μια ομάδα ερευνητών του Πανεπιστημίου του Michigan, η επίθεση ονομάζεται "SurfingAttack" και καθιστά δυνατή την επίθεση / έλεγχο της συσκευής όταν απλώς τοποθετείται σε μια επιφάνεια, όπως ένα τραπέζι. Η επαφή με μια επιφάνεια επιτρέπει την δόνηση υπερήχων που παράγεται από εξοπλισμό που έρχεται σε επαφή με τη δομή (πίνακας), επιτρέποντας στη συσκευή να σκέφτεται ότι είναι φωνητικές εντολές από το χρήστη. Αυτές οι υπερηχητικές δονήσεις δεν ακούγονται από το ανθρώπινο αυτί, καθιστώντας απαρατήρητη στο χρήστη ότι η επίθεση λαμβάνει χώρα.

Περίληψη: Με τις πρόσφατες εξελίξεις στην τεχνητή νοημοσύνη και την επεξεργασία της φυσικής γλώσσας, η φωνή έχει γίνει πρωταρχική μέθοδος αλληλεπίδρασης ανθρώπου-ηλεκτρονικού υπολογιστή. Έχει επιτρέψει νέες τεχνολογίες που αλλάζουν το παιχνίδι τόσο σε εμπορικούς τομείς όσο και σε στρατιωτικούς τομείς, όπως ο Siri, ο Alexa, ο Βοηθός Google και τα πολεμικά πλοία που ελέγχονται με φωνή. Πρόσφατα, οι ερευνητές έχουν αποδείξει ότι αυτά τα συστήματα φωνητικού βοηθήματος είναι ευαίσθητα στην ένεση σήματος στις ακούσιες συχνότητες. Μέχρι σήμερα, τα περισσότερα από τα υπάρχοντα έργα επικεντρώνονται κατά κύριο λόγο στην παράδοση μιας μόνο εντολής μέσω ηχείου υπερήχων ή στην επέκταση της εμβέλειας αυτής της επίθεσης μέσω συστοιχίας ηχείων. Ωστόσο, εκτός από τον αέρα, τα ηχητικά κύματα διαδίδονται επίσης μέσω άλλων υλικών όπου είναι δυνατή η δόνηση. Σε αυτό το έργο, στοχεύουμε να κατανοήσουμε τα χαρακτηριστικά αυτού του νέου είδους επίθεσης στο πλαίσιο διαφορετικών μέσων μετάδοσης. Επιπλέον, εκμεταλλευόμενοι τις μοναδικές ιδιότητες της ακουστικής μετάδοσης σε στερεά υλικά, σχεδιάζουμε μια νέα επίθεση που ονομάζεται SurfingAttack, η οποία θα επέτρεπε πολλαπλούς κύκλους αλληλεπιδράσεων μεταξύ της φωνητικά ελεγχόμενης συσκευής και του επιτιθέμενου σε μεγαλύτερη απόσταση και χωρίς να χρειάζεται να είναι σε γραμμή- από-θέαμα. Με την ολοκλήρωση του βρόχου αλληλεπίδρασης ακουστικής επίθεσης, το SurfingAttack επιτρέπει νέα σενάρια επίθεσης, όπως αεροπειρατεία ενός κωδικού πρόσβασης SMS (SMS), πραγματοποίηση κλήσεων απάτης φάντασμα χωρίς γνώση των ιδιοκτητών κλπ. Για να επιτύχουμε το SurfingAttack, επιλύσαμε αρκετές σημαντικές προκλήσεις . Πρώτον, το σήμα έχει σχεδιαστεί ειδικά για να επιτρέπει παντοδιακή μετάδοση για την εκτέλεση αποτελεσματικών επιθέσεων σε ένα στερεό μέσο. Δεύτερον, η νέα επίθεση καθιστά δυνατή τη διεξαγωγή πολλών στρογγυλών αλληλεπιδράσεων χωρίς να προειδοποιεί το νόμιμο χρήστη στη σκηνή, γεγονός που προκαλεί προβλήματα, καθώς η συσκευή έχει σχεδιαστεί για να αλληλεπιδρά με τους χρήστες στη φυσική εγγύτητα και όχι στους αισθητήρες. Για να μετριάσουμε αυτή την απειλή που ανακαλύφθηκε πρόσφατα, παρέχουμε επίσης συζητήσεις και πειραματικά αποτελέσματα σχετικά με πιθανά αντίμετρα για την υπεράσπιση αυτής της νέας απειλής.

______________________________________________________________________


NETHERLANDS | NEDERLAND
SurfingAttack: interactieve verborgen aanval op stemassistenten met behulp van ultrasone geleide golven

Spraakassistenten op mobiele apparaten blijken nog steeds te worden gehackt op manieren die ontwikkelaars niet dachten. Een nieuwe methode voor het aanvallen van mobiele apparaten is aangetoond door een team van onderzoekers aan de Universiteit van Michigan, de aanval heet "SurfingAttack" en maakt het mogelijk om het apparaat aan te vallen / te besturen wanneer het eenvoudig op een oppervlak wordt geplaatst, zoals een tafel. Het contact met een oppervlak maakt ultrasone trillingen mogelijk die worden geproduceerd door apparatuur in contact met de structuur (tabel), waardoor het apparaat kan denken dat het spraakopdrachten van de gebruiker zijn. Deze ultrasone trillingen worden niet gehoord door het menselijk oor, waardoor het voor de gebruiker niet waarneembaar is dat de aanval plaatsvindt.

Samenvatting: Met recente vorderingen in kunstmatige intelligentie en natuurlijke taalverwerking is stem een primaire methode geworden voor interactie tussen mens en computer. Het heeft baanbrekende nieuwe technologieën mogelijk gemaakt in zowel commerciële sectoren als militaire sectoren, zoals Siri, Alexa, Google Assistant en spraakgestuurde oorlogsschepen. Onlangs hebben onderzoekers aangetoond dat deze spraakassistent-systemen gevoelig zijn voor signaalinjectie bij de onhoorbare frequenties. Tot op heden richten de meeste van de bestaande werken zich primair op het leveren van een enkel commando via directe echografie-luidspreker of het uitbreiden van het bereik van deze aanval via luidsprekerarray. Naast lucht verspreiden geluidsgolven zich echter ook door andere materialen waar trillingen mogelijk zijn. In dit werk willen we de kenmerken van dit nieuwe aanvalsgenre begrijpen in de context van verschillende transmissiemedia. Verder, door gebruik te maken van de unieke eigenschappen van akoestische transmissie in solide materialen, ontwerpen we een nieuwe aanval genaamd SurfingAttack die meerdere ronden van interacties mogelijk maakt tussen het spraakgestuurde apparaat en de aanvaller over een langere afstand en zonder in de rij te hoeven staan- uit het zicht. Door de interactielus van een onhoorbare geluidsaanval te voltooien, maakt SurfingAttack nieuwe aanvalscenario's mogelijk, zoals het kapen van een mobiele Short Message Service (SMS) -code, spookfraudeoproepen zonder medeweten van de eigenaar, enz. Om SurfingAttack te bereiken, hebben we verschillende grote uitdagingen opgelost . Ten eerste is het signaal speciaal ontworpen om omni-directionele transmissie mogelijk te maken voor het uitvoeren van effectieve aanvallen op een solide medium. Ten tweede maakt de nieuwe aanval multi-round interactie mogelijk zonder de legitieme gebruiker ter plaatse te waarschuwen, wat een uitdaging is omdat het apparaat is ontworpen om te communiceren met gebruikers in fysieke nabijheid in plaats van sensoren. Om deze nieuw ontdekte dreiging te verminderen, bieden we ook discussies en experimentele resultaten over mogelijke tegenmaatregelen om tegen deze nieuwe dreiging te verdedigen.

______________________________________________________________________


ROMANIA | ROMÂNIA
SurfingAttack: atac ascuns interactiv asupra asistenților vocali folosind unde ghidate cu ultrasunete

Asistenții vocali de pe dispozitivele mobile continuă să se dovedească a fi supuși hackingului în moduri în care dezvoltatorii nu au crezut. O nouă metodă de atac a dispozitivelor mobile a fost demonstrată de o echipă de cercetători de la Universitatea din Michigan, atacul se numește „SurfingAttack” și face posibilă atacarea / controlul dispozitivului atunci când este așezat pur și simplu pe o suprafață, cum ar fi o masa. Contactul cu o suprafață permite vibrații ultrasonice produse de echipamentele în contact cu structura (tabelul), permițând dispozitivului să creadă că sunt comenzi vocale de la utilizator. Aceste vibrații cu ultrasunete nu sunt auzite de urechea umană, ceea ce face imperceptibil pentru utilizator că atacul are loc.

Rezumat: Cu progresele recente ale inteligenței artificiale și procesarea limbajului natural, vocea a devenit o metodă principală pentru interacțiunea om-calculator. A permis noile tehnologii care schimbă jocurile atât în sectoarele comerciale, cât și în sectoarele militare, precum Siri, Alexa, Google Assistant și navele de război navale controlate prin voce. Recent, cercetătorii au demonstrat că aceste sisteme de asistență vocală sunt susceptibile la injecții de semnal la frecvențele inaudibile. Până în prezent, majoritatea lucrărilor existente se concentrează în principal pe livrarea unei singure comenzi prin difuzorul cu ultrasunete liniară sau pe extinderea gamei acestui atac prin intermediul difuzoarelor. Cu toate acestea, pe lângă aer, undele sonore se propagă și prin alte materiale unde vibrațiile sunt posibile. În această lucrare, ne propunem să înțelegem caracteristicile acestui nou gen de atac în contextul diferitelor suporturi de transmisie. Mai mult, valorificând proprietățile unice ale transmisiei acustice în materiale solide, proiectăm un nou atac numit SurfingAttack, care ar permite mai multe runde de interacțiuni între dispozitivul controlat vocal și atacatorul pe o distanță mai lungă și fără a fi necesar să fie în linie. de-vedere. Prin completarea buclei de interacțiune a atacului de sunet inaudibil, SurfingAttack permite noi scenarii de atac, cum ar fi deturnarea unui cod de acces mobil SMS (Short Message Service), efectuarea de apeluri de fraudă fantomă fără cunoștințele proprietarilor, etc. Pentru a realiza SurfingAttack, am rezolvat câteva provocări majore . În primul rând, semnalul a fost proiectat special pentru a permite transmiterea omnidirecțională pentru efectuarea de atacuri eficiente pe un mediu solid. În al doilea rând, noul atac permite interacțiunea multirundă fără a avertiza utilizatorul legitim la fața locului, ceea ce este provocator, deoarece dispozitivul este proiectat să interacționeze cu utilizatorii în apropiere fizică, mai degrabă decât cu senzori. Pentru a atenua această amenințare recent descoperită, oferim, de asemenea, discuții și rezultate experimentale cu privire la potențialele contramăsuri de apărare împotriva acestei noi amenințări.

quinta-feira, 26 de dezembro de 2019

Hacking smart devices with a laser | Laser-Based Audio Injection Attacks on Voice-Controllable Systems

Hacking smart devices with a laser | Laser-Based Audio Injection Attacks on Voice-Controllable Systems

Microphones work when the sound that makes a membrane vibrate, which converts that vibration to electronic signals, which is used in smartphones, tablets, virtual assistants. This micro electromechanical system is so small and sensitive that "light" has the ability to influence the state of the membrane. The combination of these two factors opens a possibility to a vulnerability not foreseen by hardware manufacturers or software developers, that is, using a laser device to change its state at a distance, and thus “commanding” the device through light, by the microphone.

Smart devices, such as Amazon's Alexa, Google Assistant, or Apple's Siri, use these microphones, and increasingly being connected to other types of smart devices, such as controlling everything in a smart house, or controlling the account of the , this opens a security hole that looks like straight out of a science fiction movie, but no, this is possible and is proven by researchers from the University of Michigan and the University of Electro-communications of Tokyo.

And through such a microscopic and simple component, it makes it possible to enter a system and cause many problems like: opening a door, shopping, turning on equipments, starting a car, getting information, changing information. And all this without the user realizing anything, because it is just a beam of light aimed at the device, without any sound reproduced. This will require a complete redesign of what we understand to be the "microphone".

Get ready, because we are already in the future!


Academic researching tem:
Takeshi Sugawara at The University of Electro-Communications (Tokyo)
Benjamin Cyr at University of Michigan
Sara Rampazzi at University of Michigan
Daniel Genkin at University of Michigan
Kevin Fu at University of Michigan

Paper https://lightcommands.com/20191104-Light-Commands.pdf
Light Commands https://lightcommands.com/


Light Commands Overview


Breaking Into a Smart Home With A Laser - Smarter Every Day 229


Demonstrations

Light Commands Demo #1 - Opening Garage Door
https://www.youtube.com/watch?v=ihRAwc24nXw

Light Commands Demo #2 - Long Distance
https://www.youtube.com/watch?v=iK2PtdQs77c

Light Commands Demo #3 - Through a Window
https://www.youtube.com/watch?v=EtzP-mCwNAs


______________________________________________________________________


PORTUGUÊS
Hacking dispositivos inteligentes com um laser | Injetores de áudio para atacar com laser sistemas de controlo por voz

Os microfones funcionam através do som que faz vibrar uma membrana, que converte essa vibração para sinais eletrónicos, que é utilizado em smartphones, tablets, assistes virtuais, etc. Este sistema micro eletromecânico é tão pequeno e sensível, que a “luz” tem a capacidade de influenciar o estado da membrana. A conjugação destes dois fatores, abre uma porta para uma vulnerabilidade não prevista pelos fabricantes de hardware ou desenvolvedores de software, que é, utilizar um lazer para alterar o seu estado à distância, e assim dar “comandos” ao dispositivo através de luz, pelo microfone.

Os “smart devices”, como a Alexa da Amazon, o Google Assistant, ou a Siri da Apple, utilizam este tipo de microfones, e cada vez mais ligados a outro tipo de dispositivos inteligentes, como controlar tudo numa casa inteligente, ou controlar a conta do utilizador, isto abre uma falha de segurança que parece tirada diretamente de um filme de ficção cientifica, mas não, isto é possível e está provado por investigadores da Universidade do Michigan e da Universidade de Electro-comunicações de Tokyo.

E através de um componente tão microscópico e tão simples, torna possível entrar num sistema e causar muitos problemas: como abrir uma porta, fazer compras, ligar equipamentos, ligar um carro, obter informação, alterar dados, etc. E isto tudo sem que o utilizador se aperceba, porque é apenas um feixe de luz apontado ao dispositivo, sem qualquer som reproduzido. Isto vai obrigar a um redesenhamento completo de como entendemos ser o “microfone”.

Preparem-se, porque já estamos no futuro!


______________________________________________________________________


FRENCH | FRANÇAIS

Piratage d'appareils intelligents avec un laser | Attaques par injection audio au laser sur des systèmes à commande vocale
Les microphones fonctionnent lorsque le son qui fait vibrer une membrane, qui convertit cette vibration en signaux électroniques, qui est utilisé dans les smartphones, tablettes, assistants virtuels. Ce micro système électromécanique est si petit et sensible que la "lumière" a la capacité d'influencer l'état de la membrane. La combinaison de ces deux facteurs ouvre une possibilité à une vulnérabilité non prévue par les fabricants de matériel ou les développeurs de logiciels, c'est-à-dire l'utilisation d'un appareil laser pour changer son état à distance, et ainsi «commander» l'appareil par la lumière, par le microphone.
Les appareils intelligents, tels que Alexa d'Amazon, Google Assistant ou Siri d'Apple, utilisent ces microphones et sont de plus en plus connectés à d'autres types d'appareils intelligents, tels que tout contrôler dans une maison intelligente, ou contrôler le compte du, cela ouvre une sécurité trou qui ressemble tout droit sorti d'un film de science-fiction, mais non, cela est possible et est prouvé par des chercheurs de l'Université du Michigan et de l'Université d'Electro-communications de Tokyo.
Et grâce à un composant aussi microscopique et simple, il permet d'entrer dans un système et de causer de nombreux problèmes comme: ouvrir une porte, faire du shopping, allumer des équipements, démarrer une voiture, obtenir des informations, changer des informations. Et tout cela sans que l'utilisateur ne s'en rende compte, car ce n'est qu'un faisceau de lumière dirigé vers l'appareil, sans aucun son reproduit. Cela nécessitera une refonte complète de ce que nous comprenons être le "microphone".
Préparez-vous, car nous sommes déjà dans le futur!


______________________________________________________________________


SPANISH | ESPAÑOL

Hackear dispositivos inteligentes con un láser | Ataques de inyección de audio basados en láser en sistemas controlables por voz
Los micrófonos funcionan cuando el sonido que hace vibrar una membrana, que convierte esa vibración en señales electrónicas, que se utilizan en teléfonos inteligentes, tabletas, asistentes virtuales. Este sistema micro electromecánico es tan pequeño y sensible que la "luz" tiene la capacidad de influir en el estado de la membrana. La combinación de estos dos factores abre una posibilidad a una vulnerabilidad no prevista por los fabricantes de hardware o desarrolladores de software, es decir, el uso de un dispositivo láser para cambiar su estado a distancia y, por lo tanto, "ordenar" el dispositivo a través de la luz, por el micrófono.
Los dispositivos inteligentes, como Alexa de Amazon, el Asistente de Google o Siri de Apple, usan estos micrófonos y, cada vez más, están conectados a otros tipos de dispositivos inteligentes, como controlar todo en una casa inteligente o controlar la cuenta del, esto abre una seguridad hoyo que parece sacado directamente de una película de ciencia ficción, pero no, esto es posible y está demostrado por investigadores de la Universidad de Michigan y la Universidad de Electrocomunicación de Tokio.
Y a través de un componente tan microscópico y simple, hace posible ingresar a un sistema y causar muchos problemas como: abrir una puerta, comprar, encender equipos, arrancar un automóvil, obtener información, cambiar información. Y todo esto sin que el usuario se dé cuenta de nada, porque es solo un haz de luz dirigido al dispositivo, sin ningún sonido reproducido. Esto requerirá un rediseño completo de lo que entendemos como el "micrófono".
¡Prepárate, porque ya estamos en el futuro!


_______________________________________________________________________


GERMAN | DEUTSCHE

Intelligente Geräte mit einem Laser hacken Laserbasierte Audio-Injection-Angriffe auf sprachgesteuerte Systeme
Mikrofone funktionieren, wenn der Ton, der eine Membran zum Schwingen bringt, diese Schwingung in elektronische Signale umwandelt, die in Smartphones, Tablets und virtuellen Assistenten verwendet werden. Dieses mikroelektromechanische System ist so klein und empfindlich, dass "Licht" den Zustand der Membran beeinflussen kann. Die Kombination dieser beiden Faktoren eröffnet die Möglichkeit einer Sicherheitsanfälligkeit, die von Hardwareherstellern oder Softwareentwicklern nicht vorhergesehen wird, dh die Verwendung eines Lasergeräts, um seinen Status aus der Entfernung zu ändern und das Gerät über das Mikrofon durch Licht zu „befehlen“.
Intelligente Geräte wie Amazons Alexa, Google Assistant oder Apples Siri verwenden diese Mikrofone und werden zunehmend mit anderen Arten von intelligenten Geräten verbunden, z Loch, das aussieht wie ein Science-Fiction-Film, aber nein, das ist möglich und wird von Forschern der University of Michigan und der University of Electro-Communications in Tokio bewiesen.
Und durch solch eine mikroskopisch kleine und einfache Komponente ist es möglich, in ein System einzusteigen und viele Probleme zu verursachen, wie z. B. das Öffnen einer Tür, das Einkaufen, das Einschalten von Geräten, das Starten eines Autos, das Abrufen von Informationen und das Ändern von Informationen. Und das alles, ohne dass der Benutzer etwas merkt, denn es handelt sich nur um einen auf das Gerät gerichteten Lichtstrahl ohne Tonwiedergabe. Dies erfordert eine komplette Neugestaltung dessen, was wir als "Mikrofon" verstehen.
Machen Sie sich bereit, denn wir sind schon in der Zukunft!


______________________________________________________________________


ITALIAN | ITALIANO

Pirateria informatica di dispositivi intelligenti con un laser | Attacchi di iniezione audio basati su laser su sistemi a controllo vocale
I microfoni funzionano quando il suono che fa vibrare una membrana, che converte quella vibrazione in segnali elettronici, che viene utilizzato in smartphone, tablet, assistenti virtuali. Questo sistema microelettromeccanico è così piccolo e sensibile che la "luce" ha la capacità di influenzare lo stato della membrana. La combinazione di questi due fattori apre una possibilità a una vulnerabilità non prevista dai produttori di hardware o dagli sviluppatori di software, ovvero l'utilizzo di un dispositivo laser per cambiare il suo stato a distanza, e quindi "comandare" il dispositivo attraverso la luce, dal microfono.
I dispositivi intelligenti, come Alexa di Amazon, Google Assistant o Siri di Apple, utilizzano questi microfoni e sono sempre più connessi ad altri tipi di dispositivi intelligenti, come il controllo di tutto in una casa intelligente o il controllo dell'account di, questo apre una sicurezza buco che sembra uscito da un film di fantascienza, ma no, questo è possibile ed è dimostrato dai ricercatori dell'Università del Michigan e dell'Università di Elettro-comunicazioni di Tokyo.
E attraverso un componente così microscopico e semplice, rende possibile entrare in un sistema e causare molti problemi come: aprire una porta, fare shopping, accendere attrezzature, avviare un'auto, ottenere informazioni, cambiare informazioni. E tutto questo senza che l'utente realizzi nulla, perché è solo un raggio di luce rivolto verso il dispositivo, senza alcun suono riprodotto. Ciò richiederà una riprogettazione completa di ciò che intendiamo essere il "microfono".
Preparati, perché siamo già in futuro!


_______________________________________________________________________


RUSSIAN | РУССКИЙ

Взлом смарт-устройств с помощью лазера | Лазерные инъекции аудиоинформации на управляемые голосом системы
Микрофоны работают, когда звук, который заставляет вибрировать мембрану, преобразует эту вибрацию в электронные сигналы, которые используются в смартфонах, планшетах, виртуальных помощниках. Эта микроэлектромеханическая система настолько мала и чувствительна, что «свет» обладает способностью влиять на состояние мембраны. Комбинация этих двух факторов открывает возможность для уязвимости, не предусмотренной производителями оборудования или разработчиками программного обеспечения, то есть с помощью лазерного устройства для изменения его состояния на расстоянии и, таким образом, «управления» устройством через свет с помощью микрофона.
Смарт-устройства, такие как Amazon Alexa, Google Assistant или Apple Siri, используют эти микрофоны и все чаще подключаются к другим типам интеллектуальных устройств, таким как управление всем в умном доме или управление учетной записью, - это открывает безопасность дыра, которая выглядит прямо из фантастического фильма, но нет, это возможно и доказано исследователями из Университета Мичигана и Университета электросвязи Токио.
И благодаря такому микроскопическому и простому компоненту он позволяет войти в систему и вызвать множество проблем, таких как: открытие двери, покупки, включение оборудования, запуск автомобиля, получение информации, изменение информации. И все это без участия пользователя, потому что это всего лишь луч света, направленный на устройство, без какого-либо воспроизводимого звука. Это потребует полной переделки того, что мы понимаем как «микрофон».
Будьте готовы, потому что мы уже в будущем!


______________________________________________________________________


TURKISH | TÜRK

Akıllı cihazları lazerle kesmek | Sesle Kontrol Edilebilir Sistemlerde Lazer Tabanlı Ses Enjeksiyon Saldırıları
Mikrofonlar, bir zarı titreştiren ses, bu titreşimi akıllı telefonlarda, tabletlerde, sanal asistanlarda kullanılan elektronik sinyallere dönüştürdüğünde çalışır. Bu mikro elektromekanik sistem o kadar küçük ve hassastır ki, "ışık" zarın durumunu etkileme yeteneğine sahiptir. Bu iki faktörün birleşimi, donanım üreticileri veya yazılım geliştiricileri tarafından öngörülemeyen bir güvenlik açığı, yani durumunu uzaktan değiştirmek için bir lazer cihazı kullanma ve böylece cihaza ışık yoluyla mikrofon tarafından "komut verme" olasılığı sunar.
Amazon'un Alexa, Google Asistanı veya Apple'ın Siri'si gibi akıllı cihazlar bu mikrofonları kullanıyor ve giderek akıllı bir evde her şeyi kontrol etmek veya hesabını kontrol etmek gibi diğer akıllı cihaz türlerine bağlanıyor. Bir bilim kurgu filminden çıkmış gibi görünen bir delik, ama hayır, bu mümkün ve Michigan Üniversitesi ve Tokyo Elektro-iletişim Üniversitesi'nden araştırmacılar tarafından kanıtlandı.
Ve böyle mikroskobik ve basit bir bileşenle, bir sisteme girmeyi ve bir kapı açmayı, alışveriş yapmayı, ekipmanları açmayı, bir arabayı çalıştırmayı, bilgi almayı, bilgileri değiştirmeyi gibi birçok soruna neden olur. Ve tüm bunlar kullanıcı herhangi bir şey fark etmeden, çünkü cihaza yönelik bir ışık demeti, herhangi bir ses üretilmeden. Bu, "mikrofon" olarak anladığımız şeyin tamamen yeniden tasarlanmasını gerektirecektir.
Hazır ol, çünkü biz zaten geleceğimiz!


______________________________________________________________________


UKRAINIAN | УКРАЇНСЬКИЙ

Злом розумних пристроїв за допомогою лазера | Атаки аудіоінжекцій на основі лазера на системах, керованих голосом
Мікрофони працюють, коли звук, який змушує мембрану вібрувати, перетворює цю вібрацію в електронні сигнали, що використовується у смартфонах, планшетах, віртуальних помічниках. Ця мікроелектромеханічна система настільки мала і чутлива, що "світло" має здатність впливати на стан мембрани. Поєднання цих двох факторів відкриває можливість вразливості, не передбаченої виробниками апаратних засобів або розробниками програмного забезпечення, тобто, використовуючи лазерний пристрій для зміни свого стану на відстань і, таким чином, «командування» пристрою через світло, мікрофоном.
Розумні пристрої, такі як Alexa Amazon, Assistant Google або Siri Apple, використовують ці мікрофони і все частіше підключаються до інших типів розумних пристроїв, наприклад, контролюють все в розумному будинку або контролюють обліковий запис, це відкриває безпеку дірка, яка виглядає прямо з науково-фантастичного фільму, але ні, це можливо і це доведено дослідниками Мічиганського університету та Університету електрокомунікацій Токіо.
І завдяки такому мікроскопічному та простому компоненту він дозволяє входити в систему та створювати багато проблем, таких як: відкриття дверей, покупки, включення обладнання, запуск машини, отримання інформації, зміна інформації. І все це без того, щоб користувач нічого зрозумів, адже це просто промінь світла, спрямований на пристрій, без відтвореного звуку. Для цього знадобиться повне перероблення того, що ми розуміємо як "мікрофон".
Будьте готові, адже ми вже в майбутньому!


______________________________________________________________________


CHINESE | 中文

用激光入侵智能设备|语音可控系统上基于激光的音频注入攻击
麦克风会在使膜振动的声音振动时起作用,然后将振动转换为电子信号,这些信号可用于智能手机,平板电脑和虚拟助手。这种微机电系统是如此之小和灵敏,以至于“光”具有影响膜状态的能力。这两个因素的结合为硬件制造商或软件开发人员未预见到的漏洞提供了可能性,即使用激光设备在一定距离处更改其状态,并因此通过麦克风通过光线“命令”设备。
诸如Amazon的Alexa,Google Assistant或Apple的Siri之类的智能设备使用这些麦克风,并且越来越多地与其他类型的智能设备连接,例如控制智能房屋中的所有物品或控制的帐户,从而开启了安全性看起来像是科幻电影里的洞,但不可能,这是可能的,并且得到了密歇根大学和东京电子通信大学的研究人员的证明。
通过这样一个微观而简单的组件,它有可能进入系统并引起许多问题,例如:开门,购物,打开设备,开汽车,获取信息,更改信息。所有这一切都无需用户意识到,因为它只是对准设备的一束光束,没有任何声音被复制。这将需要对我们所理解的“麦克风”进行彻底的重新设计。
做好准备,因为我们已经在未来!


______________________________________________________________________


JAPANESE | 日本語

レーザーによるスマートデバイスのハッキング|音声制御システムに対するレーザーベースのオーディオインジェクション攻撃
マイクは、膜を作る音が振動すると機能し、その振動を電子信号に変換し、スマートフォン、タブレット、仮想アシスタントで使用されます。この微小電気機械システムは非常に小さく敏感なので、「光」は膜の状態に影響を与えることができます。これら2つの要因の組み合わせにより、ハードウェアメーカーやソフトウェア開発者が予見しない脆弱性、つまり、レーザーデバイスを使用して距離を置いて状態を変更する可能性が開かれます。
AmazonのAlexa、Google Assistant、AppleのSiriなどのスマートデバイスはこれらのマイクを使用し、スマートハウス内のすべてを制御したり、のアカウントを制御したりするなど、他の種類のスマートデバイスにますます接続しますSF映画のように見えますが、これは可能です。ミシガン大学と東京電気通信大学の研究者によって証明されています。
そして、このような微視的でシンプルなコンポーネントにより、システムに入り、ドアを開く、買い物をする、機器をオンにする、車を始動する、情報を取得する、情報を変更するなどの多くの問題を引き起こすことができます。そして、これはすべて、ユーザーが何も気づかないで、それはデバイスに向けられた単なる光のビームであり、音が再生されないためです。これには、「マイク」であることがわかっているものを完全に再設計する必要があります。
私たちはすでに未来にいるので、準備をしてください!


______________________________________________________________________


ARABIC | عربى

اختراق الأجهزة الذكية باستخدام الليزر | هجمات حقن الصوت بالليزر على أنظمة التحكم الصوتي
تعمل الميكروفونات عندما يهتز الصوت الذي يجعل الغشاء ، والذي يحول الاهتزاز إلى إشارات إلكترونية ، يتم استخدامه في الهواتف الذكية والأجهزة اللوحية والمساعدين الظاهريين. هذا النظام الكهروميكانيكية الصغرى صغير وحساس لدرجة أن "الضوء" لديه القدرة على التأثير على حالة الغشاء. يتيح الجمع بين هذين العاملين إمكانية حدوث ثغرة أمنية غير متوقعة من قبل الشركات المصنعة للأجهزة أو مطوري البرامج ، أي استخدام جهاز ليزر لتغيير حالته عن بُعد ، وبالتالي "قيادة" الجهاز عبر الضوء بواسطة الميكروفون.
تستخدم الأجهزة الذكية ، مثل Amazon's Alexa أو Google Assistant أو Apple's Siri ، هذه الميكروفونات ، وتتصل بشكل متزايد بأنواع أخرى من الأجهزة الذكية ، مثل التحكم في كل شيء في المنزل الذكي ، أو التحكم في حساب ، هذا يفتح أمانًا حفرة تبدو مباشرة من فيلم خيال علمي ، لكن لا ، هذا ممكن وثبت من قبل باحثين من جامعة ميشيغان وجامعة الاتصالات الكهربائية في طوكيو.
ومن خلال هذا المكون المجهري والبسيط ، يجعل من الممكن الدخول إلى النظام والتسبب في العديد من المشاكل مثل: فتح الباب ، والتسوق ، وتشغيل المعدات ، وبدء تشغيل سيارة ، والحصول على المعلومات ، وتغيير المعلومات. كل هذا دون أن يدرك المستخدم أي شيء ، لأنه مجرد شعاع من الضوء موجه للجهاز ، دون أي صوت مستنسخ. سيتطلب ذلك إعادة تصميم كاملة لما نفهمه ليكون "الميكروفون".
الاستعداد ، لأننا بالفعل في المستقبل!


______________________________________________________________________


KOREAN | 한국

레이저로 스마트 장치 해킹 | 음성 제어 시스템에 대한 레이저 기반 오디오 주입 공격
마이크는 멤브레인을 만드는 소리가 진동 할 때 진동을 전자 신호로 변환하여 스마트 폰, 태블릿, 가상 어시스턴트에 사용됩니다. 이 마이크로 전자 기계 시스템은 너무 작고 민감하여 "빛"은 막의 상태에 영향을 줄 수 있습니다. 이 두 가지 요소의 조합은 하드웨어 제조업체 나 소프트웨어 개발자가 예측할 수없는 취약점, 즉 레이저 장치를 사용하여 원거리에서 상태를 변경하여 마이크를 통해 빛을 통해 장치에 "명령을 내릴"가능성을 열어줍니다.
Amazon의 Alexa, Google Assistant 또는 Apple의 Siri와 같은 스마트 장치는 이러한 마이크를 사용하고 스마트 하우스의 모든 것을 제어하거나 계정을 제어하는 등 다른 유형의 스마트 장치에 점점 더 연결되어 보안을 제공합니다. 공상 과학 영화에서 똑같이 보이는 구멍은 가능하지 않습니다. 이는 미시간 대학과 도쿄 전기 통신 대학의 연구원들에 의해 가능합니다.
이러한 미세하고 간단한 구성 요소를 통해 시스템에 들어가서 문 열기, 쇼핑, 장비 켜기, 자동차 시동, 정보 얻기, 정보 변경과 같은 많은 문제를 일으킬 수 있습니다. 그리고 사용자가 아무것도 인식하지 못한 모든 것은 소리가 재생되지 않고 장치를 겨냥한 광선입니다. 이를 위해서는 "마이크로폰"으로 이해 한 것을 완전히 재 설계해야합니다.
우리는 이미 미래에 있기 때문에 준비하십시오!


______________________________________________________________________


GREEK | Ελληνικά

Hacking έξυπνων συσκευών με λέιζερ | Έγχρωμη επίθεση με έγχυση ακουστικών σε συστήματα ελέγχου με φωνή
Τα μικρόφωνα λειτουργούν όταν ο ήχος που κάνει τη μεμβράνη δονείται, η οποία μετατρέπει αυτή τη δόνηση σε ηλεκτρονικά σήματα, η οποία χρησιμοποιείται σε smartphones, δισκία, εικονικούς βοηθούς. Αυτό το μικρό ηλεκτρομηχανικό σύστημα είναι τόσο μικρό και ευαίσθητο που το "φως" έχει την ικανότητα να επηρεάζει την κατάσταση της μεμβράνης. Ο συνδυασμός αυτών των δύο παραγόντων ανοίγει μια πιθανότητα σε μια ευπάθεια που δεν προβλέπεται από τους κατασκευαστές υλικού ή από τους προγραμματιστές λογισμικού, δηλαδή τη χρήση μιας συσκευής λέιζερ για να αλλάξει την κατάσταση της σε απόσταση και έτσι να "εντοπίσει" τη συσκευή μέσω του φωτός από το μικρόφωνο.
Οι έξυπνες συσκευές, όπως η Alexa του Amazon, ο Βοηθός Google ή το Siri της Apple, χρησιμοποιούν αυτά τα μικρόφωνα και όλο και περισσότερο συνδέονται με άλλους τύπους έξυπνων συσκευών, όπως τον έλεγχο όλων σε ένα έξυπνο σπίτι ή τον έλεγχο του λογαριασμού, που μοιάζει με ταινία επιστημονικής φαντασίας, αλλά όχι, αυτό είναι δυνατό και αποδεικνύεται από ερευνητές του Πανεπιστημίου του Μίσιγκαν και του Πανεπιστημίου Ηλεκτρο-επικοινωνιών του Τόκιο.
Και μέσω μιας τέτοιας μικροσκοπικής και απλής συνιστώσας, καθιστά δυνατή την είσοδο σε ένα σύστημα και προκαλεί πολλά προβλήματα όπως: το άνοιγμα μιας πόρτας, το ψώνισμα, η ενεργοποίηση εξοπλισμού, η εκκίνηση ενός αυτοκινήτου, η λήψη πληροφοριών, η αλλαγή πληροφοριών. Και όλα αυτά χωρίς ο χρήστης να καταλάβει τίποτα, επειδή είναι απλά μια δέσμη φωτός που στοχεύει στη συσκευή, χωρίς να αναπαράγεται ήχος. Αυτό θα απαιτήσει έναν πλήρη επανασχεδιασμό αυτού που καταλαβαίνουμε ότι είναι το "μικρόφωνο".
Ετοιμαστείτε, γιατί είμαστε ήδη στο μέλλον!


______________________________________________________________________


NETHERLANDS | NEDERLAND

Slimme apparaten hacken met een laser | Laser-gebaseerde audio-injectie-aanvallen op spraakbedienbare systemen
Microfoons werken wanneer het geluid dat een membraan laat trillen, die die trilling omzet in elektronische signalen, die wordt gebruikt in smartphones, tablets, virtuele assistenten. Dit micro-elektromechanische systeem is zo klein en gevoelig dat "licht" de staat van het membraan kan beïnvloeden. De combinatie van deze twee factoren opent een mogelijkheid voor een kwetsbaarheid die niet is voorzien door hardwarefabrikanten of softwareontwikkelaars, dat wil zeggen het gebruik van een laserapparaat om de status op afstand te wijzigen en dus het apparaat door licht te "bevelen" door de microfoon.
Slimme apparaten, zoals Amazon's Alexa, Google Assistant of Apple's Siri, gebruiken deze microfoons en worden in toenemende mate verbonden met andere soorten slimme apparaten, zoals alles in een smart house beheren, of de account beheren, dit opent een beveiliging gat dat rechtstreeks uit een sciencefictionfilm lijkt, maar nee, dit is mogelijk en wordt bewezen door onderzoekers van de Universiteit van Michigan en de Universiteit van Electro-communicatie van Tokio.
En door zo'n microscopisch en eenvoudig onderdeel, maakt het het mogelijk om een systeem binnen te gaan en veel problemen te veroorzaken, zoals: een deur openen, winkelen, apparatuur inschakelen, een auto starten, informatie krijgen, informatie veranderen. En dit alles zonder dat de gebruiker zich iets realiseert, want het is slechts een lichtstraal gericht op het apparaat, zonder enig gereproduceerd geluid. Dit vereist een volledig herontwerp van wat we de "microfoon" noemen.
Maak je klaar, want we zijn al in de toekomst!


______________________________________________________________________


ROMANIA | ROMÂNIA

Hacking dispozitive inteligente cu un laser | Atacuri de injecție audio bazate pe laser pe sisteme controlabile prin voce
Microfoanele funcționează atunci când sunetul care face ca o membrană să vibreze, care transformă acea vibrație în semnale electronice, care este folosită în smartphone-uri, tablete, asistenți virtuali. Acest sistem micro electromecanic este atât de mic și sensibil, încât „lumina” are capacitatea de a influența starea membranei. Combinația dintre acești doi factori deschide o posibilitate pentru o vulnerabilitate neprevăzută de producătorii de hardware sau dezvoltatorii de software, adică folosind un dispozitiv laser pentru a-și schimba starea la distanță și, astfel, „a comanda” dispozitivul prin lumină, prin microfon.
Dispozitivele inteligente, cum ar fi Alexa Amazon, Google Assistant sau Apple Siri, folosesc aceste microfoane și fiind conectate din ce în ce mai mult la alte tipuri de dispozitive inteligente, cum ar fi controlul a totul dintr-o casă inteligentă sau controlul contului, acest lucru deschide o securitate. gaură care arată drept dintr-un film de ficțiune științifică, dar nu, acest lucru este posibil și este dovedit de cercetătorii de la Universitatea Michigan și de la Universitatea de Electro-comunicații din Tokyo.
Și printr-o componentă atât de microscopică și simplă, face posibilă intrarea într-un sistem și poate cauza numeroase probleme precum: deschiderea unei uși, cumpărături, pornirea echipamentelor, pornirea unei mașini, obținerea informațiilor, schimbarea informațiilor. Și toate acestea fără ca utilizatorul să realizeze nimic, pentru că este doar un fascicul de lumină îndreptat către dispozitiv, fără să se reproducă vreun sunet. Acest lucru va necesita o reproiectare completă a ceea ce înțelegem a fi „microfonul”.
Pregătiți-vă, pentru că suntem deja în viitor!

quinta-feira, 4 de julho de 2019

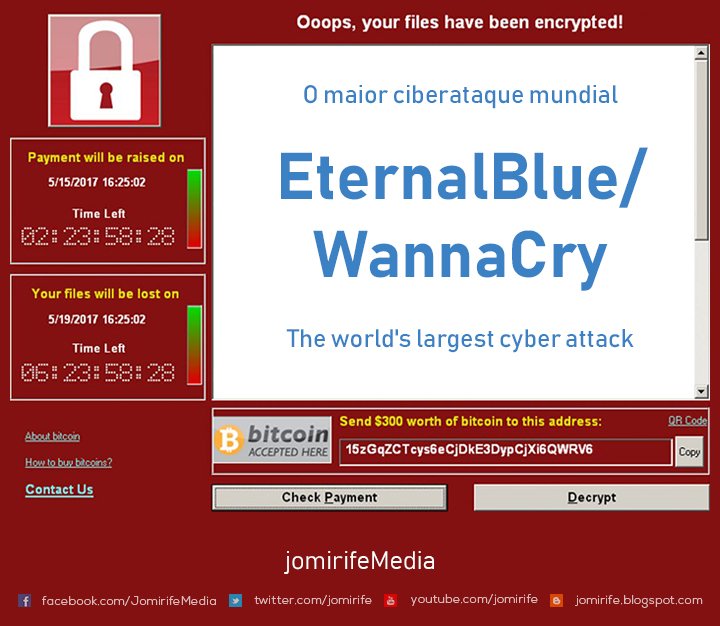
O maior ciberataque mundial EternalBlue/WannaCry | The world's largest cyber attack EternalBlue/WannaCry


O maior ciberataque mundial EternalBlue/WannaCry

O EternalBlue explora uma vulnerabilidade no protocolo SMB (Server Message Block) do sistema operativo Windows da Microsoft, que permite manipular os pacotes de dados usados para a comunicação, permitindo assim os hackers executarem remotamente código nos computadores das vítimas.

Quem desenvolveu
O EternalBlue foi desenvolvido pela Agência de Segurança Nacional dos EUA (NSA), que conhecendo esta vulnerabilidade, manteve em segredo durante mais de cinco anos. Quando a NSA descobriu que o EternalBlue teria sido roubado do seu sistema, foi feito um aviso à Microsoft para fazer uma patch de software para proteger os utilizadores de ciber ataques usando esse método.

Patch para o proteger
Embora a Microsoft já tivesse disponível uma patch para proteger os utilizadores deste tipo de ataque, muitos dos utilizadores não tinham instalado quando o ataque de ransomware chamado “WannaCry” foi feito em 2017. Quando milhares de vítimas começaram a ser atingidas diariamente, a Microsoft lançou uma patch de segurança de emergência para todas as versões dos seus sistemas operativos (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) para proteger os computadores dos clientes com estes sistemas operativos.

Ataques usando o EternalBlue
O “WannaCry” foi um ataque de ransomware a nível mundial que começou a 12 de maio de 2017, cujo objectivo era encriptar toda a informação de um computador que só podia ser descodificada com uma chave secreta. Essa chave só seria dada ao utilizador em troca de cerca de 33 mil dólares pagos em bitcoin. Em 27 de junho 2017 também foi feito o ataque “NotPetya” usando esta vulnerabilidade, como parte do trojan para acesso à rede bancária. Estes ataques afectaram mais de 230 mil sistemas em todo o mundo, não só computadores pessoas, mas computadores de organizações nacionais de saúde, comunicações, polícia, bancos, universidades, governo, etc. No final de 2018, mais de um ano depois do primeiro ataque, os danos causados pelos ataques ascendiam a 1 bilhão de dólares em dezenas de países por todo o mundo.

Atualmente ainda perigoso
Mesmo agora que o problema esteja considerado resolvido, só está resolvido de você possuído se tiver uma versão atualizada do sistema operativo que tem a patch para o proteger desse tipo de ataques. Quando você faz uma instação de uma nova cópia de uma das versões dos sitemas opetativos Windows, poderá continuar a estar vulnerável a este tipo de ataques se não fizer as atualizações de segurança necessárias. Mas versões mais antigas do sistema operativo Windows já não têm atualizações, por isso deverá utilizar sempre a versão mais recente do sistema operativo e com as atualizações de segurança mais recentes.


______________________________________________________________________


Index
― O maior ciberataque mundial EternalBlue/WannaCry (PORTUGUESE | PORTUGUÊS)
― The world's largest cyber attack EternalBlue/WannaCry (ENGLISH)
― La plus grande attaque informatique au monde, EternalBlue / WannaCry (FRENCH | FRANÇAIS)
― El ataque cibernético más grande del mundo EternalBlue / WannaCry (SPANISH | ESPAÑOL)
― Der weltweit größte Cyber-Angriff EternalBlue / WannaCry (GERMAN | DEUTSCHE)
― Il più grande attacco informatico al mondo EternalBlue / WannaCry (ITALIAN | ITALIANO)
― Крупнейшая в мире кибератака EternalBlue / WannaCry (RUSSIAN | РУССКИЙ)
― Dünyanın en büyük siber saldırısı EternalBlue / WannaCry (TURKISH | TÜRK)
― Найбільша в світі кібер-атака EternalBlue / WannaCry (UKRAINIAN | УКРАЇНСЬКИЙ)
― 世界上最大的网络攻击EternalBlue / WannaCry (CHINESE | 中文)
― 世界最大のサイバー攻撃EternalBlue / WannaCry (JAPANESE | 日本語)
― أكبر هجوم عبر الإنترنت في العالم EternalBlue / WannaCry (ARABIC | عربى)
― 세계에서 가장 큰 사이버 공격 EternalBlue / WannaCry (KOREAN | 한국)
― Η μεγαλύτερη επίθεση στον κυβερνοχώρο στον κόσμο, EternalBlue / WannaCry (GREEK | Ελληνικά)
― S Werelds grootste cyberaanval EternalBlue / WannaCry (NETHERLANDS | NEDERLAND)
― Cel mai mare atac al lumii cibernetice EternalBlue / WannaCry (ROMANIA | ROMÂNIA)


______________________________________________________________________


ENGLISH
The world's largest cyber attack EternalBlue/WannaCry

EternalBlue exploits a vulnerability in Microsoft's Windows Message Server (SMB) protocol, which allows manipulating the data packets used for communication, allowing hackers to remotely execute code on the victim computer.

Who developed
EternalBlue was developed by the US National Security Agency (NSA), which, aware of this vulnerability, kept it a secret for more than five years. When the NSA discovered that EternalBlue was stolen from their system, a warning was made to Microsoft to make a software patch to protect users from cyber attacks using that method.

Patching to protect
Although Microsoft had already had a patch available to protect users from this type of attack, many users had not installed it when the ransomware attack called "WannaCry" was done in 2017. When thousands of victims began to be affected daily, Microsoft released an emergency security patch for all versions of your operating systems (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) to protect the computers of customers with these operating systems.

Attacks using EternalBlue
"WannaCry" was a worldwide ransomware attack that began May 12, 2017, to encrypt all information on a computer that could only be decrypted with a secret key. This key would only be given to the user in exchange for about $33,000 dollars paid in bitcoin. On 27 June 2017 the "NotPetya" attack was also made using this vulnerability as part of the trojan for access to the banking network. These attacks have affected more than 230,000 systems worldwide, not just personal computers, but computers from national health, communications, police, banking, universities, government, organizations, etc. By the end of 2018, more than a year after the first attack, the damage caused by the attacks amounted to more than 1 billion dollars in dozens of countries around the world.

Currently still a threat
Even now that the issue is resolved, it is only resolved if you have an updated version of the operating system that has the patch to protect you from such attacks. When you make a new copy of one of the versions of Microsoft Windows operating systems, you may still be vulnerable to such attacks if you do not make the necessary security updates. But older versions of the Windows operating system no longer have updates, so you should always use the latest version of the operating system and update with the latest security updates.


______________________________________________________________________


FRENCH | FRANÇAIS
La plus grande attaque informatique au monde, EternalBlue / WannaCry

EternalBlue exploite une vulnérabilité du protocole Windows Message Server (SMB) de Microsoft, qui permet de manipuler les paquets de données utilisés pour la communication, permettant ainsi aux pirates d’exécuter du code à distance sur l’ordinateur victime.

Qui a développé
EternalBlue a été développé par la US National Security Agency (NSA), qui, consciente de cette vulnérabilité, l'a gardée secrète pendant plus de cinq ans. Lorsque la NSA a découvert qu'EternalBlue avait été volé dans son système, Microsoft a été avertie de créer un correctif logiciel pour protéger les utilisateurs contre les cyberattaques utilisant cette méthode.

Patcher pour protéger
Même si Microsoft disposait déjà d'un correctif pour protéger les utilisateurs de ce type d'attaque, de nombreux utilisateurs ne l'avaient pas installé lorsque l'attaque par ransomware appelée "WannaCry" avait eu lieu en 2017. Lorsque des milliers de victimes ont commencé à être touchées quotidiennement, Microsoft a publié une urgence. correctif de sécurité pour toutes les versions de vos systèmes d’exploitation (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) afin de protéger les ordinateurs des clients dotés de ces systèmes d’exploitation.

Les attaques utilisant EternalBlue
"WannaCry" est une attaque mondiale contre les ransomwares qui a débuté le 12 mai 2017 pour crypter toutes les informations stockées sur un ordinateur qui ne pouvaient être déchiffrées qu'avec une clé secrète. Cette clé ne serait donnée à l'utilisateur qu'en échange d'environ 33 000 dollars en bitcoins. Le 27 juin 2017, l'attaque "NotPetya" a également été commise en utilisant cette vulnérabilité dans le cadre du cheval de Troie d'accès au réseau bancaire. Ces attaques ont touché plus de 230 000 systèmes dans le monde, pas seulement des ordinateurs personnels, mais également des ordinateurs d’organismes nationaux de la santé, des communications, de la police, des banques, des universités, des gouvernements, des organisations, etc. À la fin de 2018, plus d’un an après le premier attentat, les dégâts causés par les attaques se sont élevés à plus d'un milliard de dollars dans des dizaines de pays à travers le monde.

Actuellement encore une menace
Même maintenant que le problème est résolu, il ne le sera que si vous disposez d'une version mise à jour du système d'exploitation disposant du correctif pour vous protéger de telles attaques. Lorsque vous effectuez une nouvelle copie d'une des versions des systèmes d'exploitation Microsoft Windows, vous pouvez toujours être vulnérable à de telles attaques si vous n'effectuez pas les mises à jour de sécurité nécessaires. Toutefois, les anciennes versions du système d'exploitation Windows ne disposent plus de mises à jour. Vous devez donc toujours utiliser la dernière version du système d'exploitation et effectuer la mise à jour avec les dernières mises à jour de sécurité.


______________________________________________________________________


SPANISH | ESPAÑOL
El ataque cibernético más grande del mundo EternalBlue / WannaCry

EternalBlue explota una vulnerabilidad en el protocolo del servidor de mensajes de Windows (SMB) de Microsoft, que permite manipular los paquetes de datos utilizados para la comunicación, lo que permite a los piratas informáticos ejecutar código de forma remota en la computadora víctima.

Quien desarrollo
EternalBlue fue desarrollado por la Agencia de Seguridad Nacional (NSA) de EE. UU., Que, consciente de esta vulnerabilidad, la mantuvo en secreto durante más de cinco años. Cuando la NSA descubrió que EternalBlue fue robado de su sistema, se hizo una advertencia a Microsoft para hacer un parche de software para proteger a los usuarios de los ataques cibernéticos usando ese método.

Parches para proteger
Aunque Microsoft ya tenía un parche disponible para proteger a los usuarios de este tipo de ataque, muchos usuarios no lo habían instalado cuando se realizó el ataque de ransomware llamado "WannaCry" en 2017. Cuando miles de víctimas comenzaron a verse afectadas a diario, Microsoft lanzó una emergencia. parche de seguridad para todas las versiones de sus sistemas operativos (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) para proteger las computadoras de los clientes con estos sistemas operativos.

Ataques usando EternalBlue
"WannaCry" fue un ataque de ransomware mundial que comenzó el 12 de mayo de 2017 para cifrar toda la información en una computadora que solo podía descifrar con una clave secreta. Esta clave solo se le daría al usuario a cambio de unos $ 33,000 dólares pagados en bitcoin. El 27 de junio de 2017, el ataque "NotPetya" también se realizó utilizando esta vulnerabilidad como parte del troyano para acceder a la red bancaria. Estos ataques han afectado a más de 230,000 sistemas en todo el mundo, no solo computadoras personales, sino también computadoras de salud nacional, comunicaciones, policía, bancos, universidades, gobierno, organizaciones, etc. A fines de 2018, más de un año después del primer ataque, el daño causado por los ataques ascendió a más de mil millones de dólares en docenas de países alrededor del mundo.

Actualmente sigue siendo una amenaza
Incluso ahora que el problema se ha resuelto, solo se resuelve si tiene una versión actualizada del sistema operativo que tenga el parche para protegerlo de tales ataques. Cuando hace una nueva copia de una de las versiones de los sistemas operativos de Microsoft Windows, aún puede ser vulnerable a tales ataques si no realiza las actualizaciones de seguridad necesarias. Pero las versiones anteriores del sistema operativo Windows ya no tienen actualizaciones, por lo que siempre debe usar la última versión del sistema operativo y actualizar con las últimas actualizaciones de seguridad.


_______________________________________________________________________


GERMAN | DEUTSCHE
Der weltweit größte Cyber-Angriff EternalBlue / WannaCry

EternalBlue nutzt eine Sicherheitsanfälligkeit im Windows Message Server (SMB) -Protokoll von Microsoft aus, mit der die für die Kommunikation verwendeten Datenpakete manipuliert werden können, sodass Hacker Code auf dem Computer des Opfers remote ausführen können.

Wer hat sich entwickelt?
EternalBlue wurde von der US National Security Agency (NSA) entwickelt, die sich dieser Sicherheitslücke bewusst war und sie mehr als fünf Jahre lang geheim hielt. Als die NSA feststellte, dass EternalBlue von ihrem System gestohlen wurde, wurde Microsoft gewarnt, einen Software-Patch zum Schutz der Benutzer vor Cyberangriffen mit dieser Methode zu erstellen.

Patchen zum Schutz
Obwohl Microsoft bereits einen Patch zum Schutz der Benutzer vor solchen Angriffen zur Verfügung hatte, hatten viele Benutzer ihn nicht installiert, als der Ransomware-Angriff mit dem Namen "WannaCry" im Jahr 2017 durchgeführt wurde. Als täglich Tausende von Opfern betroffen waren, gab Microsoft einen Notfall bekannt Sicherheitspatch für alle Versionen Ihrer Betriebssysteme (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) zum Schutz der Computer von Kunden mit diesen Betriebssystemen.

Angriffe mit EternalBlue
"WannaCry" war ein weltweiter Ransomware-Angriff, der am 12. Mai 2017 begann, um alle Informationen auf einem Computer zu verschlüsseln, die nur mit einem geheimen Schlüssel entschlüsselt werden konnten. Dieser Schlüssel würde dem Benutzer nur im Austausch für ungefähr 33.000 Dollar gegeben, die in Bitcoin gezahlt werden. Am 27. Juni 2017 wurde der "NotPetya" -Angriff durchgeführt, bei dem diese Sicherheitsanfälligkeit als Teil des Trojaners für den Zugriff auf das Bankennetz verwendet wurde. Diese Angriffe betrafen weltweit mehr als 230.000 Systeme, nicht nur PCs, sondern auch Computer aus den Bereichen Gesundheitswesen, Kommunikation, Polizei, Banken, Universitäten, Regierung, Organisationen usw. Bis Ende 2018, mehr als ein Jahr nach dem ersten Angriff, Der durch die Angriffe verursachte Schaden belief sich in Dutzenden von Ländern auf der ganzen Welt auf mehr als 1 Milliarde Dollar.

Derzeit noch eine Bedrohung
Selbst jetzt, wo das Problem behoben ist, wird es nur behoben, wenn Sie über eine aktualisierte Version des Betriebssystems verfügen, das über den Patch zum Schutz vor solchen Angriffen verfügt. Wenn Sie eine neue Kopie einer der Versionen von Microsoft Windows-Betriebssystemen erstellen, sind Sie möglicherweise immer noch anfällig für solche Angriffe, wenn Sie nicht die erforderlichen Sicherheitsupdates vornehmen. Da ältere Versionen des Windows-Betriebssystems keine Updates mehr enthalten, sollten Sie immer die neueste Version des Betriebssystems verwenden und mit den neuesten Sicherheitsupdates aktualisieren.


______________________________________________________________________


ITALIAN | ITALIANO
Il più grande attacco informatico al mondo EternalBlue / WannaCry

EternalBlue sfrutta una vulnerabilità nel protocollo SMB (Windows Message Server) di Microsoft, che consente di manipolare i pacchetti di dati utilizzati per la comunicazione, consentendo agli hacker di eseguire in remoto il codice sul computer della vittima.

Chi ha sviluppato
EternalBlue è stato sviluppato dalla National Security Agency (NSA) degli Stati Uniti, che, consapevole di questa vulnerabilità, l'ha tenuta segreta per oltre cinque anni. Quando l'NSA ha scoperto che EternalBlue è stato rubato dal proprio sistema, è stato fatto un avvertimento a Microsoft per creare una patch software per proteggere gli utenti dagli attacchi informatici utilizzando tale metodo.

Patch per proteggere
Anche se Microsoft aveva già una patch disponibile per proteggere gli utenti da questo tipo di attacco, molti utenti non l'avevano installata quando l'attacco ransomware chiamato "WannaCry" era stato fatto nel 2017. Quando migliaia di vittime hanno iniziato a essere colpite ogni giorno, Microsoft ha rilasciato un'emergenza patch di sicurezza per tutte le versioni dei sistemi operativi (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) per proteggere i computer dei clienti con questi sistemi operativi.

Attacca usando EternalBlue
"WannaCry" è stato un attacco ransomware in tutto il mondo che è iniziato il 12 maggio 2017 per crittografare tutte le informazioni su un computer che poteva essere decifrato solo con una chiave segreta. Questa chiave verrà fornita all'utente solo in cambio di circa $ 33.000 dollari pagati in bitcoin. Il 27 giugno 2017 è stato effettuato anche l'attacco "NotPetya" utilizzando questa vulnerabilità come parte del trojan per l'accesso alla rete bancaria. Questi attacchi hanno colpito più di 230.000 sistemi in tutto il mondo, non solo personal computer, ma computer di salute nazionale, comunicazioni, polizia, banche, università, governo, organizzazioni, ecc. Entro la fine del 2018, più di un anno dopo il primo attacco, il danno causato dagli attacchi ammontava a oltre 1 miliardo di dollari in dozzine di paesi in tutto il mondo.

Attualmente ancora una minaccia
Anche ora che il problema è stato risolto, viene risolto solo se si dispone di una versione aggiornata del sistema operativo con la patch per proteggerti da tali attacchi. Quando si effettua una nuova copia di una delle versioni dei sistemi operativi Microsoft Windows, è possibile essere ancora vulnerabili a tali attacchi se non si apportano gli aggiornamenti di sicurezza necessari. Ma le versioni precedenti del sistema operativo Windows non hanno più aggiornamenti, quindi dovresti sempre utilizzare la versione più recente del sistema operativo e aggiornarla con gli ultimi aggiornamenti di sicurezza.


_______________________________________________________________________


RUSSIAN | РУССКИЙ
Крупнейшая в мире кибератака EternalBlue / WannaCry

EternalBlue использует уязвимость в протоколе Microsoft Message Server (SMB), который позволяет манипулировать пакетами данных, используемыми для связи, позволяя хакерам удаленно выполнять код на компьютере жертвы.

Кто разработал
EternalBlue был разработан Агентством национальной безопасности США (АНБ), которое, зная об этой уязвимости, держало его в секрете более пяти лет. Когда АНБ обнаружило, что EternalBlue был украден из их системы, Microsoft сделала предупреждение, чтобы сделать программный патч для защиты пользователей от кибератак с использованием этого метода.

Ямочный ремонт для защиты
Хотя у Microsoft уже был патч для защиты пользователей от атак такого типа, многие пользователи не установили его, когда в 2017 году была произведена атака с использованием программ-вымогателей под названием «WannaCry». Когда тысячи жертв ежедневно становились жертвами, Microsoft выпустила чрезвычайную ситуацию. исправление безопасности для всех версий ваших операционных систем (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) для защиты компьютеров клиентов с этими операционными системами.

Атакует с помощью EternalBlue
«WannaCry» - это всемирная атака вымогателей, начавшаяся 12 мая 2017 года с целью зашифровать всю информацию на компьютере, которую можно было расшифровать только с помощью секретного ключа. Этот ключ будет предоставлен пользователю только в обмен на 33 000 долларов, выплаченных в биткойнах. 27 июня 2017 года была также совершена атака «NotPetya» с использованием этой уязвимости как части трояна для доступа к банковской сети. Эти атаки затронули более 230 000 систем по всему миру, не только персональные компьютеры, но и компьютеры из национальных учреждений здравоохранения, связи, полиции, банковского дела, университетов, правительства, организаций и т. Д. К концу 2018 года, более чем через год после первой атаки, ущерб, нанесенный атаками, составил более 1 миллиарда долларов в десятках стран мира.

В настоящее время все еще угроза
Даже теперь, когда проблема решена, она решается только в том случае, если у вас есть обновленная версия операционной системы, в которой есть исправление для защиты вас от таких атак. Когда вы делаете новую копию одной из версий операционных систем Microsoft Windows, вы все равно можете быть уязвимы для таких атак, если вы не сделаете необходимые обновления безопасности. Но более старые версии операционной системы Windows больше не имеют обновлений, поэтому вы всегда должны использовать самую последнюю версию операционной системы и обновлять ее самыми последними обновлениями безопасности.


______________________________________________________________________


TURKISH | TÜRK
Dünyanın en büyük siber saldırısı EternalBlue / WannaCry

EternalBlue, Microsoft'un Windows İleti Sunucusu (SMB) protokolünde, iletişim için kullanılan veri paketlerini değiştirmeyi sağlayan ve bilgisayar korsanlarının kurban bilgisayarda uzaktan kod çalıştırmalarına olanak sağlayan bir güvenlik açığından yararlanır.

Kim geliştirdi
EternalBlue, bu güvenlik açığının farkında olan ve beş yıldan uzun süredir sır olarak sakladığı ABD Ulusal Güvenlik Ajansı (NSA) tarafından geliştirilmiştir. NSA, EternalBlue’nun kendi sistemlerinden çalındığını keşfettiğinde, Microsoft’a kullanıcıları bu yöntemi kullanarak siber saldırılara karşı korumak için bir yazılım yaması yapılması konusunda bir uyarı yapıldı.

Korumak için yama
Microsoft, kullanıcıları bu tür saldırılardan korumak için zaten kullanılabilir bir düzeltme eki olmasına rağmen, birçok kullanıcı 2017'de "WannaCry" adlı fidye saldırısı yapıldığında bunu yüklememişti. Her gün binlerce kurban etkilenmeye başladığında, Microsoft acil bir durum başlattı Müşterilerinizin bilgisayarlarını bu işletim sistemleriyle korumak için işletim sistemlerinizin tüm sürümleri için güvenlik düzeltme eki (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10).

EternalBlue kullanarak saldırılar
"WannaCry", 12 Mayıs 2017'de başlayan ve yalnızca gizli bir anahtarla deşifre edilebilecek bir bilgisayardaki tüm bilgileri şifrelemek için başlayan dünya çapında bir fidye yazılımı saldırısıydı. Bu anahtar kullanıcıya sadece bitcoin olarak ödenen yaklaşık 33.000 dolar karşılığında verilecektir. 27 Haziran 2017 tarihinde "NotPetya" saldırısı, bu güvenlik açığını, bankacılık ağına erişim için trojanın bir parçası olarak kullanarak da gerçekleştirildi. Bu saldırılar sadece kişisel bilgisayarları değil, ulusal sağlık, iletişim, polis, bankacılık, üniversiteler, devlet kurumları vb. Bilgisayarları da 230.000'den fazla sistemi etkilemiştir. 2018 sonunda, ilk saldırıdan bir yıl sonra, Saldırıların yol açtığı hasar, dünyadaki düzinelerce ülkede 1 milyar dolardan fazla oldu.

Şu anda hala bir tehdit
Sorun çözüldüğü halde bile, yalnızca sizi bu tür saldırılardan korumak için düzeltme ekine sahip işletim sisteminin güncellenmiş bir sürümüne sahipseniz çözülür. Microsoft Windows işletim sistemlerinin sürümlerinden birinin yeni bir kopyasını aldığınızda, gerekli güvenlik güncellemelerini yapmazsanız, bu tür saldırılara karşı savunmasız kalabilirsiniz. Ancak, Windows işletim sisteminin eski sürümlerinde artık güncellemeler yoktur, bu nedenle her zaman işletim sisteminin en son sürümünü kullanmalı ve en son güvenlik güncellemeleriyle güncellemelisiniz.


______________________________________________________________________


UKRAINIAN | УКРАЇНСЬКИЙ
Найбільша в світі кібер-атака EternalBlue / WannaCry

EternalBlue використовує уразливість в протоколі Microsoft Windows Server Server (SMB), що дозволяє маніпулювати пакетами даних, що використовуються для зв'язку, дозволяючи хакерам віддалено виконувати код на комп'ютері жертви.

Хто розвивався
EternalBlue був розроблений Агентством національної безпеки США (NSA), який, усвідомлюючи цю вразливість, тримав його в секреті вже більше п'яти років. Коли АНБ виявила, що EternalBlue була викрадена з їхньої системи, було зроблено попередження корпорації Microsoft про те, щоб зробити програмний патч для захисту користувачів від кібератак, що використовують цей метод.

Патч для захисту
Хоча Microsoft вже мав доступний патч для захисту користувачів від такого типу атаки, багато користувачів не встановили його, коли в 2017 році було зроблено атаку на виклик "WannaCry". патч безпеки для всіх версій ваших операційних систем (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) для захисту комп'ютерів клієнтів з цими операційними системами.

Напади за допомогою EternalBlue
"WannaCry" - це всесвітня атака на вимогах, що почалася 12 травня 2017 року, для шифрування всієї інформації на комп'ютері, який можна було розшифрувати лише секретним ключем. Цей ключ буде надано лише користувачеві в обмін на $ 33,000 доларів, що сплачуються в Bitcoin. 27 червня 2017 року також була здійснена атака "NotPetya" з використанням цієї уразливості як частини трояна для доступу до банківської мережі. Ці напади торкнулися більш ніж 230 000 систем у всьому світі, а не тільки персональних комп'ютерів, але комп'ютерів національного охорони здоров'я, зв'язку, поліції, банківської справи, університетів, уряду, організацій тощо. До кінця 2018 року, більше року після першого нападу, збитки, завдані атаками, склали понад 1 мільярд доларів в десятках країн світу.

В даний час все ще загрожує
Навіть зараз, коли проблема вирішена, вона вирішується лише у випадку, якщо у вас є оновлена версія операційної системи, яка має патч, щоб захистити вас від таких атак. Коли ви робите нову копію однієї з версій операційних систем Microsoft Windows, ви все одно можете бути вразливими до таких атак, якщо ви не зробите необхідних оновлень безпеки. Але старіші версії операційної системи Windows більше не мають оновлень, тому завжди слід використовувати останню версію операційної системи та оновлювати останні оновлення безпеки.


______________________________________________________________________


CHINESE | 中文
世界上最大的网络攻击EternalBlue / WannaCry

EternalBlue利用Microsoft的Windows消息服务器(SMB)协议中的漏洞,该漏洞允许操纵用于通信的数据包,允许黑客远程执行受害计算机上的代码。

谁开发了
EternalBlue是由美国国家安全局(NSA)开发的,它已经意识到这种脆弱性,已经将它保密了五年多。当美国国家安全局发现EternalBlue从他们的系统中被盗时,警告微软制作了一个软件补丁,以保护用户免受使用该方法的网络攻击。

修补保护
尽管微软已经有一个可用于保护用户免受此类攻击的补丁,但许多用户在2017年完成了名为“WannaCry”的勒索软件攻击时没有安装它。当成千上万的受害者每天开始受到影响时,微软发布了紧急情况适用于所有操作系统版本(Windows XP,Windows 8,Windows 8.1,Windows 7,Windows Server,Windows 10)的安全修补程序,以保护使用这些操作系统的客户的计算机。

使用EternalBlue攻击
“WannaCry”是2017年5月12日开始的全球勒索软件攻击,用于加密只能用密钥解密的计算机上的所有信息。这个密钥只会交给用户,以换取比特币支付的约33,000美元。 2017年6月27日,使用此漏洞进行“NotPetya”攻击,作为访问银行网络的木马的一部分。这些攻击影响了全球超过230,000个系统,不仅包括个人计算机,还包括来自国家卫生,通信,警察,银行,大学,政府,组织等的计算机。到2018年底,第一次攻击后一年多,在全世界数十个国家,袭击造成的损失达10多亿美元。

目前仍然是一个威胁
即使现在该问题已得到解决,只有拥有可以保护您免受此类攻击的修补程序的操作系统的更新版本,才能解决该问题。当您制作其中一个Microsoft Windows操作系统版本的新副本时,如果您没有进行必要的安全更新,您仍可能容易受到此类攻击。但旧版本的Windows操作系统不再具有更新,因此您应始终使用最新版本的操作系统并使用最新的安全更新进行更新。


______________________________________________________________________


JAPANESE | 日本語
世界最大のサイバー攻撃EternalBlue / WannaCry

EternalBlueは、通信に使用されるデータパケットの操作を可能にするMicrosoftのWindows Message Server(SMB)プロトコルの脆弱性を悪用し、ハッカーが犠牲PCでコードをリモートで実行することを可能にします。

誰が開発したか
EternalBlueは、米国国家安全保障局(NSA)によって開発されました。NSAは、この脆弱性を認識して、5年以上秘密にしていました。 NSAがEternalBlueが自分のシステムから盗まれたことを発見したとき、その方法を使ってサイバー攻撃からユーザを保護するためのソフトウェアパッチを作るようにマイクロソフトに警告が出されました。

保護するためのパッチ
マイクロソフトは既にこの種の攻撃からユーザーを保護するためのパッチを提供していましたが、2017年に "WannaCry"と呼ばれるランサムウェア攻撃が行われたときには多くのユーザーがそれをインストールしていませんでした。これらのオペレーティングシステムで顧客のコンピュータを保護するためのあなたのオペレーティングシステム(ウィンドウズXP、ウィンドウズ8、ウィンドウズ8.1、ウィンドウズ7、ウィンドウズサーバー、ウィンドウズ10)のすべてのバージョンのためのセキュリティパッチ。

EternalBlueを使った攻撃
「WannaCry」は、秘密鍵でしか復号化できないコンピュータ上のすべての情報を暗号化するための、2017年5月12日に始まった世界規模のランサムウェア攻撃です。このキーは、bitcoinで支払われる約33,000ドルと引き換えにユーザーにのみ与えられます。 2017年6月27日、銀行ネットワークにアクセスするためのトロイの木馬の一部として、この脆弱性を利用した "NotPetya"攻撃も行われました。これらの攻撃は、パーソナルコンピュータだけでなく、全国の保健、通信、警察、銀行、大学、政府、組織などからの世界中で23万以上のシステムに影響を及ぼしました、2018年の終わりまでに、最初の攻撃から1年以上攻撃による被害は、世界中の何十もの国で10億ドルを超えました。

現在まだ脅威
問題が解決した今でも、そのような攻撃からあなたを保護するためのパッチを適用したオペレーティングシステムの最新バージョンがある場合にのみ解決されます。 Microsoft Windowsオペレーティングシステムのいずれかのバージョンの新しいコピーを作成するときに、必要なセキュリティアップデートを行わないと、依然としてこのような攻撃に対して脆弱になる可能性があります。しかし、古いバージョンのWindowsオペレーティングシステムには更新プログラムがないため、常に最新バージョンのオペレーティングシステムを使用し、最新のセキュリティ更新プログラムで更新する必要があります。


______________________________________________________________________


ARABIC | عربى
أكبر هجوم عبر الإنترنت في العالم EternalBlue / WannaCry

يستغل EternalBlue مشكلة عدم الحصانة في بروتوكول خادم رسائل Microsoft (SMB) الخاص بـ Microsoft ، والذي يسمح بمعالجة حزم البيانات المستخدمة للاتصال ، مما يسمح للمتسللين بتنفيذ التعليمات البرمجية عن بُعد على الكمبيوتر الضار.

من طور
تم تطوير EternalBlue بواسطة وكالة الأمن القومي الأمريكية (NSA) ، التي أدركت هذه الثغرة الأمنية أنها سرية لأكثر من خمس سنوات. عندما اكتشفت وكالة الأمن القومي أن EternalBlue قد سُرقت من نظامها ، تم توجيه تحذير إلى Microsoft لإجراء تصحيح برنامج لحماية المستخدمين من الهجمات الإلكترونية باستخدام هذه الطريقة.

الترقيع لحماية
على الرغم من أن Microsoft لديها بالفعل تصحيح متوفر لحماية المستخدمين من هذا النوع من الهجوم ، إلا أن العديد من المستخدمين لم يثبتوه عندما تم تنفيذ هجوم الفدية المسمى "WannaCry" في عام 2017. عندما بدأ الآلاف من الضحايا يتأثرون يوميًا ، أصدرت Microsoft حالة طوارئ تصحيح الأمان لكافة إصدارات أنظمة التشغيل (Windows XP و Windows 8 و Windows 8.1 و Windows 7 و Windows Server و Windows 10) لحماية أجهزة الكمبيوتر الخاصة بالعملاء الذين يستخدمون أنظمة التشغيل هذه.

الهجمات باستخدام EternalBlue
كان "WannaCry" هجومًا عالميًا للفدية بدأ في 12 مايو 2017 لتشفير جميع المعلومات الموجودة على جهاز كمبيوتر لا يمكن فك تشفيره إلا باستخدام مفتاح سري. سيتم منح هذا المفتاح فقط للمستخدم في مقابل حوالي 33000 دولار دفعت في البيتكوين. في 27 يونيو 2017 ، تم تنفيذ هجوم "NotPetya" أيضًا باستخدام مشكلة عدم الحصانة هذه كجزء من حصان طروادة للوصول إلى الشبكة المصرفية. لقد أثرت هذه الهجمات على أكثر من 230،000 نظام في جميع أنحاء العالم ، وليس فقط أجهزة الكمبيوتر الشخصية ، ولكن أجهزة الكمبيوتر من الصحة الوطنية والاتصالات والشرطة والمصارف والجامعات والحكومة والمؤسسات ، إلخ. بحلول نهاية عام 2018 ، أي بعد أكثر من عام من الهجوم الأول ، بلغت الخسائر الناجمة عن الهجمات أكثر من مليار دولار في عشرات البلدان حول العالم.

حاليا لا يزال يشكل تهديدا
حتى الآن بعد حل المشكلة ، يتم حلها فقط إذا كان لديك إصدار محدث من نظام التشغيل الذي يحتوي على التصحيح لحمايتك من هذه الهجمات. عند عمل نسخة جديدة من أحد إصدارات أنظمة تشغيل Microsoft Windows ، فقد تظل عرضة لمثل هذه الهجمات إذا لم تقم بإجراء تحديثات الأمان الضرورية. لكن الإصدارات القديمة من نظام التشغيل Windows لم تعد تحتوي على تحديثات ، لذلك يجب عليك دائمًا استخدام أحدث إصدار من نظام التشغيل والتحديث مع آخر تحديثات الأمان.


______________________________________________________________________


KOREAN | 한국
세계에서 가장 큰 사이버 공격 EternalBlue / WannaCry

EternalBlue는 Microsoft의 Windows Message Server (SMB) 프로토콜의 취약점을 악용하여 통신에 사용되는 데이터 패킷을 조작하여 해커가 대상 컴퓨터에서 원격으로 코드를 실행할 수 있도록합니다.

누가 개발 했습니까
EternalBlue는 미국 국가 안보국 (NSA)에서 개발 한 것으로,이 취약점을 인식하여 5 년 이상 비밀리에 보관하고 있습니다. NSA는 EternalBlue가 시스템에서 도난 당했음을 발견하자 Microsoft에 해당 방법을 사용하여 사이버 공격으로부터 사용자를 보호하기위한 소프트웨어 패치를 만들 것을 경고했습니다.

보호를위한 패치
Microsoft는 이미이 유형의 공격으로부터 사용자를 보호 할 수있는 패치를 제공했지만 많은 사람들은 2017 년에 "WannaCry"라는 ransomware 공격이 실행될 때 설치하지 않았습니다. 수천 명의 희생자가 매일 영향을 받기 시작하면서 Microsoft는 응급 상황 이러한 운영 체제를 사용하는 고객의 컴퓨터를 보호하기 위해 모든 운영 체제 버전 (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) 용 보안 패치

EternalBlue를 사용한 공격
"WannaCry"는 2017 년 5 월 12 일부터 비밀 키로 만 암호를 해독 할 수있는 컴퓨터의 모든 정보를 암호화하기 위해 시작된 세계적인 ransomware 공격입니다. 이 키는 비트 코인 (bitcoin)으로 지불 한 약 3 만 3 천 달러에 대한 대가로 사용자에게만 제공됩니다. 2017 년 6 월 27 일에 "NotPetya"공격은 또한이 취약점을 이용하여 트로이 목마가 은행 네트워크에 액세스 할 수있게합니다. 이 공격은 퍼스널 컴퓨터뿐만 아니라 전국의 건강, 통신, 경찰, 은행, 대학, 정부, 조직 등의 컴퓨터에서 전 세계적으로 23 만 개 이상의 시스템에 영향을 미쳤습니다. 첫 번째 공격 후 1 년이 지난 2018 년 말까지, 공격으로 인한 피해는 전세계 수십 개국에서 10 억 달러가 넘었습니다.

현재 위협
이제는 문제가 해결되었지만, 그러한 공격으로부터 사용자를 보호 할 패치가있는 운영 체제의 업데이트 된 버전을 가지고있는 경우에만 문제가 해결됩니다. Microsoft Windows 운영 체제 버전 중 하나의 새 복사본을 만들 때 필요한 보안 업데이트를 수행하지 않으면 이러한 공격에 취약 할 수 있습니다. 그러나 이전 버전의 Windows 운영 체제에는 더 이상 업데이트가 없으므로 항상 최신 버전의 운영 체제를 사용하고 최신 보안 업데이트로 업데이트해야합니다.


______________________________________________________________________


GREEK | Ελληνικά
Η μεγαλύτερη επίθεση στον κυβερνοχώρο στον κόσμο, EternalBlue / WannaCry

Το EternalBlue εκμεταλλεύεται ένα θέμα ευπάθειας στο πρωτόκολλο SMB (Windows Message Server) της Microsoft, το οποίο επιτρέπει τον χειρισμό των πακέτων δεδομένων που χρησιμοποιούνται για επικοινωνία, επιτρέποντας στους χάκερς να εκτελούν εξ αποστάσεως κώδικα στον υπολογιστή θύμα.

Ποιος αναπτύχθηκε
Το EternalBlue αναπτύχθηκε από την Υπηρεσία Εθνικής Ασφάλειας των ΗΠΑ (NSA), η οποία, έχοντας επίγνωση αυτής της ευπάθειας, την κράτησε μυστική για περισσότερα από πέντε χρόνια. Όταν η NSA ανακάλυψε ότι το EternalBlue είχε κλαπεί από το σύστημά τους, έγινε μια προειδοποίηση στη Microsoft να δημιουργήσει μια ενημερωμένη έκδοση κώδικα λογισμικού για την προστασία των χρηστών από τις επιθέσεις στον κυβερνοχώρο χρησιμοποιώντας αυτή τη μέθοδο.

Διόρθωση για προστασία
Παρόλο που η Microsoft είχε ήδη διαθέσιμη μια ενημερωμένη έκδοση κώδικα για την προστασία των χρηστών από αυτό το είδος επίθεσης, πολλοί χρήστες δεν το είχαν εγκαταστήσει όταν η επίθεση ransomware που ονομάζεται "WannaCry" έγινε το 2017. Όταν χιλιάδες θύματα άρχισαν να επηρεάζονται καθημερινά, (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) για την προστασία των υπολογιστών των πελατών με αυτά τα λειτουργικά συστήματα.

Επιθέσεις με EternalBlue
Το "WannaCry" ήταν μια παγκόσμια επίθεση ransomware που ξεκίνησε στις 12 Μαΐου 2017 για να κρυπτογραφήσει όλες τις πληροφορίες σε έναν υπολογιστή που θα μπορούσε να αποκρυπτογραφηθεί μόνο με ένα μυστικό κλειδί. Αυτό το κλειδί θα δοθεί μόνο στον χρήστη σε αντάλλαγμα για περίπου $ 33.000 δολάρια που καταβάλλονται σε bitcoin. Στις 27 Ιουνίου 2017 η επίθεση "NotPetya" έγινε επίσης χρησιμοποιώντας αυτήν την ευπάθεια ως μέρος του trojan για πρόσβαση στο τραπεζικό δίκτυο. Αυτές οι επιθέσεις έχουν επηρεάσει περισσότερα από 230.000 συστήματα παγκοσμίως, όχι μόνο προσωπικούς υπολογιστές, αλλά υπολογιστές από την εθνική υγεία, επικοινωνίες, αστυνομία, τραπεζικά ιδρύματα, πανεπιστήμια, κυβερνήσεις, οργανισμούς κλπ. Μέχρι το τέλος του 2018, περισσότερο από ένα χρόνο μετά την πρώτη επίθεση, οι ζημίες που προκλήθηκαν από τις επιθέσεις ανήλθαν σε περισσότερα από 1 δισ. δολάρια σε δεκάδες χώρες σε όλο τον κόσμο.

Επί του παρόντος εξακολουθεί να αποτελεί απειλή
Ακόμα και τώρα που το πρόβλημα επιλύεται, επιλύεται μόνο εάν διαθέτετε μια ενημερωμένη έκδοση του λειτουργικού συστήματος που έχει την ενημερωμένη έκδοση κώδικα για να σας προστατεύσει από τέτοιες επιθέσεις. Όταν δημιουργείτε ένα νέο αντίγραφο μιας από τις εκδόσεις των λειτουργικών συστημάτων των Microsoft Windows, ίσως εξακολουθείτε να είστε ευάλωτοι σε τέτοιες επιθέσεις αν δεν κάνετε τις απαραίτητες ενημερώσεις ασφαλείας. Ωστόσο, οι παλαιότερες εκδόσεις του λειτουργικού συστήματος των Windows δεν έχουν πλέον ενημερώσεις, οπότε θα πρέπει πάντα να χρησιμοποιείτε την τελευταία έκδοση του λειτουργικού συστήματος και να ενημερώνετε με τις πιο πρόσφατες ενημερώσεις ασφαλείας.


______________________________________________________________________


NETHERLANDS | NEDERLAND
'S Werelds grootste cyberaanval EternalBlue / WannaCry

EternalBlue maakt gebruik van een kwetsbaarheid in het Windows Message Server (SMB) -protocol van Microsoft, waardoor het manipuleren van de datapakketten voor communicatie mogelijk is, waardoor hackers op afstand code op de slachtoffercomputer kunnen uitvoeren.

Wie ontwikkelde zich
EternalBlue is ontwikkeld door de Amerikaanse National Security Agency (NSA), die zich, bewust van deze kwetsbaarheid, voor meer dan vijf jaar geheim hield. Toen de NSA ontdekte dat EternalBlue uit hun systeem werd gestolen, werd er een waarschuwing afgegeven aan Microsoft om een softwarepatch te maken om gebruikers te beschermen tegen cyberaanvallen met die methode.

Patchen om te beschermen
Hoewel Microsoft al een patch beschikbaar had om gebruikers te beschermen tegen dit soort aanvallen, hadden veel gebruikers het nog niet geïnstalleerd toen de ransomware-aanval met de naam "WannaCry" in 2017 werd uitgevoerd. Toen duizenden slachtoffers dagelijks werden getroffen, gaf Microsoft een noodgeval vrij beveiligingspatch voor alle versies van uw besturingssystemen (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) om de computers van klanten te beschermen met deze besturingssystemen.

Valt aan met EternalBlue
"WannaCry" was een wereldwijde ransomware-aanval die begon op 12 mei 2017 om alle informatie te coderen op een computer die alleen met een geheime sleutel kon worden gedecodeerd. Deze sleutel wordt alleen aan de gebruiker gegeven in ruil voor ongeveer $ 33.000 aan dollars die in bitcoin zijn betaald. Op 27 juni 2017 is de "NotPetya" -aanval ook gemaakt met behulp van dit lek als onderdeel van de trojan voor toegang tot het banknetwerk. Deze aanvallen hebben meer dan 230.000 systemen wereldwijd getroffen, niet alleen personal computers, maar computers van nationale gezondheid, communicatie, politie, bankwezen, universiteiten, overheid, organisaties, enz. Tegen het einde van 2018, meer dan een jaar na de eerste aanval, de schade veroorzaakt door de aanvallen bedroeg meer dan 1 miljard dollar in tientallen landen over de hele wereld.

Momenteel nog steeds een bedreiging
Zelfs nu het probleem is opgelost, is het alleen opgelost als u een bijgewerkte versie van het besturingssysteem hebt met de patch om u tegen dergelijke aanvallen te beschermen. Wanneer u een nieuwe kopie maakt van een van de versies van Microsoft Windows-besturingssystemen, bent u mogelijk nog steeds kwetsbaar voor dergelijke aanvallen als u niet de benodigde beveiligingsupdates uitvoert. Oudere versies van het Windows-besturingssysteem hebben echter geen updates meer, dus u moet altijd de nieuwste versie van het besturingssysteem gebruiken en bijwerken met de nieuwste beveiligingsupdates.


______________________________________________________________________


ROMANIA | ROMÂNIA
Cel mai mare atac al lumii cibernetice EternalBlue / WannaCry

EternalBlue exploatează o vulnerabilitate în protocolul Microsoft Message Server (SMB), care permite manipularea pachetelor de date utilizate pentru comunicații, permițând hackerilor să execute de la distanță codul pe computerul victimă.

Cine a dezvoltat
EternalBlue a fost dezvoltat de Agenția Națională pentru Securitate Națională (NSA), care, conștientă de această vulnerabilitate, a păstrat-o secret pentru mai mult de cinci ani. Când NSA a descoperit că EternalBlue a fost furat din sistemul lor, a fost făcut un avertisment către Microsoft să facă un patch software pentru a proteja utilizatorii de atacurile cibernetice folosind metoda respectivă.

Patching pentru a proteja
Deși Microsoft a avut deja un patch disponibil pentru a proteja utilizatorii de acest tip de atac, mulți utilizatori nu l-au instalat atunci când atacul de răscumpărare numit "WannaCry" a fost făcut în 2017. Când mii de victime au început să fie afectate zilnic, Microsoft a lansat o urgență patch-uri de securitate pentru toate versiunile sistemelor de operare (Windows XP, Windows 8, Windows 8.1, Windows 7, Windows Server, Windows 10) pentru a proteja computerele clienților cu aceste sisteme de operare.

Atacuri folosind EternalBlue
"WannaCry" a fost un atac la nivel mondial de răscumpărare care a început la 12 mai 2017, pentru a cripta toate informațiile de pe un computer care putea fi decriptat doar cu o cheie secretă. Această cheie ar fi acordată doar utilizatorului în schimbul a aproximativ 33.000 de dolari plătiți în dublu. La 27 iunie 2017, atacul "NotPetya" a fost făcut, de asemenea, folosind această vulnerabilitate ca parte a troianului pentru accesul la rețeaua bancară. Aceste atacuri au afectat mai mult de 230.000 de sisteme din întreaga lume, nu doar computerele personale, ci computerele din sănătatea națională, comunicațiile, poliția, bancile, universitățile, guvernul, organizațiile etc. Până la sfârșitul anului 2018, mai mult de un an de la primul atac, daunele provocate de atacuri au însumat mai mult de 1 miliard de dolari în zeci de țări din întreaga lume.

În prezent, încă o amenințare
Chiar și atunci când problema este rezolvată, aceasta este rezolvată numai dacă aveți o versiune actualizată a sistemului de operare care are patch-uri pentru a vă proteja de astfel de atacuri. Când faceți o copie nouă a uneia dintre versiunile de sisteme de operare Microsoft Windows, este posibil să fiți în continuare vulnerabili la astfel de atacuri dacă nu faceți actualizările de securitate necesare. Însă versiunile mai vechi ale sistemului de operare Windows nu mai au actualizări, deci trebuie să utilizați întotdeauna cea mai recentă versiune a sistemului de operare și să le actualizați cu cele mai recente actualizări de securitate.